Usted responde – aunque no tenga departamento de TI.
La responsabilidad de la seguridad informática es suya, aunque no exista un departamento de TI. No necesita una batalla tecnológica, sino un equipo formado, un justificante sólido y la tranquilidad de saber que el asunto está resuelto.
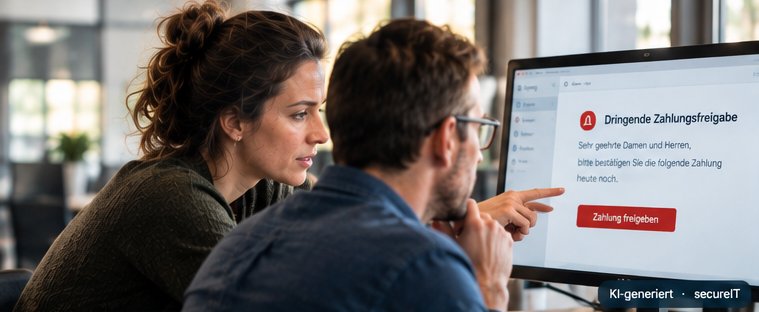
Así se está atacando ahora mismo a empresas como la suya.
Reproduzco estos escenarios en simulaciones realistas para que su equipo los reconozca cuando importa, en lugar de entenderlos solo cuando el daño ya está hecho.
Los estafadores se hacen pasar por usted y presionan a contabilidad para que haga una transferencia urgente y confidencial.
Un supuesto proveedor comunica un «nuevo número de cuenta» y el siguiente pago acaba en manos del atacante.
Un solo clic bloquea sus sistemas: producción, facturación y reputación se paralizan.
Así es en la práctica.
Cockpit, informe del equipo, certificado y justificante de una empresa ficticia con doce personas. Todos los nombres y resultados son inventados; la estructura es exactamente la que verá usted después.
Grupos, personas inscritas y el coste si todos terminan. Desde aquí inicia la formación, la prueba inicial o una ronda de repetición.
Tasas de clic y de introducción de datos del equipo, comparación con todas las rondas de pruebas, participación en la formación y el entrenamiento. Anonimizado.
Resultados de un vistazo y nivel de protección con recomendación. El PDF lleva un código QR de autenticidad y sirve para auditorías, aseguradoras y documentación NIS2.
Nombre, curso, fechas de la formación y de la prueba práctica, referencia a normas, firma y número de certificado verificable con código QR.
Todas las formaciones realizadas, con sello de tiempo y tasa de participación, asignadas a los requisitos. También para ISO 27001, el RGPD, el Reglamento de IA y el ciberseguro.
Cada persona solo ve su propio resultado: reacción a cada correo de prueba, cómo se podía reconocer el engaño y qué reveló su dispositivo.
Así funciona mi formación.
Usted quiere seguridad sin un proyecto de TI propio y sin el departamento que no tiene. Para eso está pensada mi formación: yo me encargo de la implantación, usted mantiene la visión de conjunto, y al final dispone de un justificante con sello de tiempo.
Tres caminos: usted elige el que mejor le encaje.
Formo a su equipo en persona, de forma presencial o en línea, conversando y con ejemplos de su día a día.
Usted mismo forma: yo le proporciono los materiales listos y usted los transmite dentro de la empresa, a su ritmo.
Cada persona aprende en línea como prefiera: con texto o vídeo, a su ritmo y eligiendo los contenidos.
Primero formar, después probar: a propósito en este orden.
-
Formación inicial
Primero capacito a su equipo (o lo hace usted con mis materiales). Todos empiezan con los mismos conocimientos básicos.
-
Prueba de phishing como autoevaluación
Solo después llega el ataque simulado, no como examen sino como autoevaluación: cada persona comprueba si lo aprendido funciona en el día a día.
-
Una cultura de seguridad, repasada cuando haga falta
De la formación y la prueba nace en la empresa una cultura de seguridad constructiva, que basta con repetir cuando llegue el momento.
Su diagnóstico se basa en los resultados de su equipo tras la formación: muestra el nivel que quería alcanzar, no el punto de partida sin protección.
Los nuevos miembros del equipo se incorporan más tarde con un clic: reciben de inmediato los materiales de formación en línea y una primera autoprueba, y se suman a la siguiente formación conjunta con la misma base.
El orden inverso y por qué lo desaconsejo.
Desde la dirección suele parecer lógico evaluar primero la situación con una prueba y decidir después si hace falta formación. Técnicamente es posible: se lo configuro.
Precisamente desde la dirección, la tentación de «poner a prueba» primero al equipo es grande. Pero quien queda en evidencia sin haber recibido formación pierde la confianza en la dirección, y usted se queda con una instantánea que no mejora a nadie. Una prueba sin formación previa solo mide el punto de partida desde cero. Mi enfoque le da la vuelta: primero capacitar, después comprobar.
Sin suscripción, según lo necesite y siempre con mi apoyo personal.
La obligación de alfabetización en IA recae en la dirección.
Desde febrero de 2025, toda empresa que utilice herramientas de IA debe garantizar que su plantilla tenga una alfabetización en IA suficiente. Es una tarea organizativa de la dirección. Con mi curso, un certificado por persona y el justificante de empresa, queda resuelta y documentada en una hora por persona.
- Obligación según el art. 4 del Reglamento Europeo de IA, independientemente del tamaño de la empresa
- Justificante de empresa para aseguradoras, clientes y autoridades de supervisión
- Modelo de política de IA, para que quede claro qué herramientas están permitidas
Para su responsabilidad.
Lo que la ley, las normas y el seguro le exigen, y lo que cubre con esto.
Comparativa de normas →ISO 27001, NIS2, RGPD y ciberseguro en una comparación honesta entre lo exigido y lo existente.
Justificante en el Cockpit →Cómo se genera automáticamente el justificante de formación con sello de tiempo, a prueba de auditorías.
Preguntas frecuentes
¿Es una suscripción?
¿Cuánto cuesta?
¿De verdad dura el efecto de una formación única?
¿Necesito un departamento de informática para esto?
¿Cómo es una formación con usted?
¿Se va a dejar en evidencia o vigilar a alguien de nuestro equipo?
¿Cumplo así con el RGPD, NIS2, la ISO 27001 o los requisitos del seguro?
¿Qué pasa cuando hay cambios de personal?
¿Recibo un justificante o un certificado?
¿Cubre también el fraude con IA y los deepfakes?
¿Son realmente gratuitos los centros escolares y las asociaciones?
¿Con qué rapidez puedo empezar?
¿No encuentra su pregunta?
Hágamela directamente. Solo necesita una dirección de correo si quiere recibir mi respuesta.
Listo en una hora, sin departamento de TI.
Elija un curso, registre a su equipo y empiece. Los justificantes se generan automáticamente por el camino.