Usted guarda los datos de cien empresas. Basta un correo.
Nóminas con IBAN y números de la seguridad social, cuentas anuales, documentación de financiación, accesos a DATEV (la cooperativa alemana de software contable y fiscal) y a ELSTER (el portal en línea de la administración tributaria alemana): en su asesoría está lo que los delincuentes tendrían que buscar cliente por cliente. Usted responde del secreto profesional, aunque alguien haga clic en recepción. Entreno a asesores habilitados, técnicos fiscales y aprendices para reconocer ese único correo falso: sin proyecto informático, sin jerga técnica, en unos 45 minutos por persona.
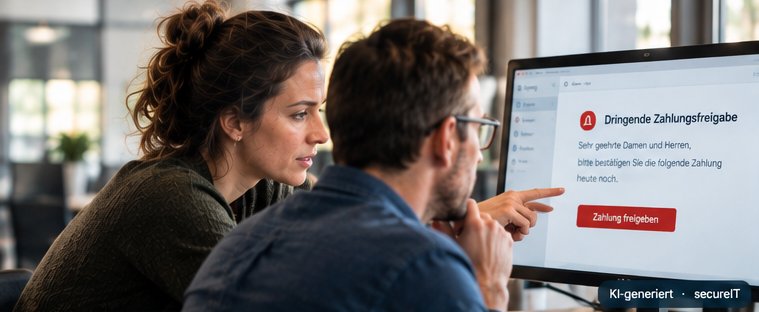
Formación, prueba de phishing, seis meses de repasos y justificante. Sin suscripción. Doce personas: 588 € sin IVA. Un despacho de socios con 30 personas: 1470 € sin IVA.
En línea, se puede interrumpir en cualquier momento, entre dos citas con clientes o en la semana tranquila después del día 10 (el plazo mensual de declaraciones). Su propio esfuerzo: dar de alta al equipo, y listo.
Quién se formó y cuándo, más la tasa del equipo. El documento para la autoridad de protección de datos, el seguro de responsabilidad civil profesional, la aseguradora del ciberseguro y el archivo de la propia asesoría.
El lunes da de alta al equipo, el viernes el justificante está en el Cockpit. Sin proveedor informático, sin instalación; DATEV y el software de la asesoría no se tocan.
Qué hacen los delincuentes con los datos de sus clientes – y lo que le cuesta a usted.
Usted apenas puede ponerle cifra al valor de sus datos; los atacantes, sí. Los datos de clientes no se «roban», se copian: usted los sigue teniendo, y ahora alguien más también. Y a diferencia del comercio de al lado, el daño no afecta a una empresa, sino a todos sus clientes a la vez.
Quien tiene sus nóminas conoce el nombre, el IBAN y el salario de cada empleado de sus clientes. De ahí sale el correo al empleador: «Mi cuenta bancaria ha cambiado». Quien tiene su contabilidad conoce proveedores, ritmo de facturación e importes, y falsifica la siguiente factura a medida. Ambas cosas ocurren en el cliente, pero con lo que usted sabía, y el cliente se pregunta de dónde lo sacaron los autores.
Los apoderamientos de ELSTER, los accesos a DATEV y los datos bancarios de DATEV Unternehmen online abren el camino directo al dinero: cuentas de devolución modificadas, declaraciones de IVA manipuladas, pagos desde la cuenta del cliente. La administración tributaria da señales de vida cuando ya es tarde.
Un cliente está a punto de vender, conseguir financiación o declararse en concurso, y sus cifras están en manos del atacante. Primero extorsionan al cliente, luego a usted. Si no se paga, cuentas anuales, listas de salarios y copias de documentos de identidad acaban publicadas en internet. No hay forma de recuperarlas: el secreto queda roto para siempre.
Sistemas cifrados significa: ni nóminas, ni declaración de IVA, ni solicitud de prórroga a tiempo, a menudo durante días. Recargos por presentación tardía para todos los clientes a la vez, y cada uno de ellos llama. La recuperación, el análisis forense y el asesoramiento jurídico suelen costar más que cualquier rescate.
Y esto es lo que tendrá que hacer
Notificación a la autoridad regional de protección de datos en cuanto no pueda descartarse un riesgo para los afectados (art. 33 RGPD). El secreto profesional no le exime de ello.
Información a cada cliente afectado si el riesgo es alto (art. 34 RGPD), y con datos de nóminas eso incluye también a sus empleados. Además, comunicación al seguro de responsabilidad civil profesional y, según el caso, denuncia penal.
Responsabilidad profesional (§ 57 StBerG, § 203 StGB), posibles multas e indemnizaciones a los clientes. Los clientes que se van tras un incidente no vuelven.
Casi todos estos casos empiezan con un correo que una persona creyó auténtico. Ese momento de reconocerlo es lo que entreno.
Así se está atacando ahora mismo a su sector.
Reproduzco estos escenarios en simulaciones realistas para que su equipo los reconozca cuando importa, en lugar de entenderlos solo cuando el daño ya está hecho.
«Nuevo documento en el portal – inicie sesión» o «Su certificado caduca» lleva a una página de inicio de sesión imitada.
Un supuesto aviso de embargo o notificación de devolución con enlace o adjunto, a menudo con el nombre de un cliente real en el asunto.
Un cliente envía «las facturas que faltan para la declaración de IVA». La cuenta del cliente es real, solo que está comprometida, y el adjunto mete el malware en la asesoría.
Poco antes del proceso de nóminas, una «empleada» del cliente comunica su nueva cuenta bancaria, o el socio pide mediante un mensaje de voz generado con IA una transferencia urgente y confidencial.
Lo que tiene que hacer y lo que con esto puede dar por cumplido.
Para las asesorías fiscales cuentan el derecho profesional (StBerG, BOStB –el código deontológico de los asesores fiscales–, § 203 StGB), el RGPD y, en las pólizas de ciberseguro, las obligaciones que impone la aseguradora. No existe para los asesores fiscales una norma de formación específica como para las consultas médicas, pero en caso de siniestro la autoridad de control, el seguro de responsabilidad civil y la aseguradora preguntan qué ha hecho usted a nivel organizativo.
El programa cubre la concienciación de su equipo y la acredita con sello de tiempo: lo que la autoridad de protección de datos, el seguro de responsabilidad civil profesional y el ciberseguro entienden por «medidas organizativas».
Quedan en sus manos el compromiso formal de confidencialidad de los empleados según el § 62 StBerG, el principio de los cuatro ojos en los pagos y la parte técnica: cifrado, copias de seguridad y actualizaciones, a cargo de su proveedor informático o de su servicio técnico de DATEV.
Todas las obligaciones en detalle, con referencia legal y escenario de ataque
El curso conciencia a su equipo sobre la ingeniería social y el tratamiento de los datos de clientes. El justificante acredita que usted ha concienciado.
El compromiso formal lo hace usted mismo. El curso aporta lo que falta después: técnicos fiscales, aprendices y el departamento de nóminas saben qué solicitudes no deben responder y cómo reconocerlas.
Todos hacen el mismo curso que los asesores habilitados, desde el socio hasta el auxiliar que registra justificantes.
El personal formado es la parte organizativa y queda documentado con sello de tiempo. Su proveedor informático completa el cifrado, las copias de seguridad y el control de acceso.
El curso practica la vía interna de aviso: quién llama a quién, qué se anota, qué no se hace. La notificación en sí y el registro corren a cargo de usted o de su delegado de protección de datos.
La formación con justificante es exactamente lo que las aseguradoras preguntan en el cuestionario. La regla de la devolución de llamada antes de las transferencias tiene su propio capítulo; el principio de los cuatro ojos lo regula usted internamente.
No forma parte de la concienciación: corresponde a usted, a su proveedor informático o a su servicio técnico de DATEV.
El justificante es su respuesta a esa pregunta. Lo que no es: formación continua en derecho tributario. La formación enseña a toda la asesoría a reconocer ataques; no forma a sus asesores en su materia.
Esto es lo que tendrá en la mano tras el programa.
Nada de esto lo redacta usted. Cuando la última persona del equipo termina, todo está en el Cockpit: lo descarga y lo archiva en la asesoría. Su delegado de protección de datos puede revisar de antemano el contrato de encargo del tratamiento, que es público.
Una página: situación de partida, costes para 12, 25 y 40 personas, esfuerzo, qué es y qué no es, propuesta de acuerdo. Para imprimir de cara a la próxima reunión.
📋 Justificante de formación con sello de tiempoQuién se formó y cuándo, tasa del equipo en la prueba de phishing, sello de tiempo. En Ejemplos verá un modelo con datos ficticios, tal como lo recibe su corredor de seguros.
🔎 Certificado por persona, verificableCada persona recibe un certificado de participación cuya autenticidad cualquiera puede comprobar en línea.
🔒 Contrato de encargo del tratamientoTrato los nombres y direcciones de correo de sus empleados, en servidores en Alemania. Nunca toco datos de clientes. El contrato se formaliza con el registro, en PDF para su archivo de protección de datos.
Así es en la práctica.
Cockpit, informe del equipo, certificado y justificante de una empresa ficticia con doce personas. Todos los nombres y resultados son inventados; la estructura es exactamente la que verá usted después.
Grupos, personas inscritas y el coste si todos terminan. Desde aquí inicia la formación, la prueba inicial o una ronda de repetición.
Tasas de clic y de introducción de datos del equipo, comparación con todas las rondas de pruebas, participación en la formación y el entrenamiento. Anonimizado.
Resultados de un vistazo y nivel de protección con recomendación. El PDF lleva un código QR de autenticidad y sirve para auditorías, aseguradoras y documentación NIS2.
Nombre, curso, fechas de la formación y de la prueba práctica, referencia a normas, firma y número de certificado verificable con código QR.
Todas las formaciones realizadas, con sello de tiempo y tasa de participación, asignadas a los requisitos. También para ISO 27001, el RGPD, el Reglamento de IA y el ciberseguro.
Cada persona solo ve su propio resultado: reacción a cada correo de prueba, cómo se podía reconocer el engaño y qué reveló su dispositivo.
Así funciona mi formación.
En una asesoría fiscal cuentan el rigor, la discreción y la confianza de los clientes, también en materia de seguridad. Por eso primero capacito en lugar de examinar: asesores habilitados, técnicos fiscales y aprendices parten del mismo nivel de conocimientos antes de que llegue ningún ataque simulado.
Dos caminos: usted elige el que mejor le encaje.
Formo a su equipo en persona, de forma presencial o en línea, conversando y con ejemplos de su día a día.
Cada persona aprende en línea como prefiera: con texto o vídeo, a su ritmo y eligiendo los contenidos.
Primero formar, después probar: a propósito en este orden.
-
Formación inicial
Primero capacito a su equipo (o lo hace usted con mis materiales). Todos empiezan con los mismos conocimientos básicos.
-
Prueba de phishing como autoevaluación
Solo después llega el ataque simulado, no como examen sino como autoevaluación: cada persona comprueba si lo aprendido funciona en el día a día.
-
Una cultura de seguridad, repasada cuando haga falta
De la formación y la prueba nace en la empresa una cultura de seguridad constructiva, que basta con repetir cuando llegue el momento.
Su diagnóstico se basa en los resultados de su equipo tras la formación: muestra el nivel que quería alcanzar, no el punto de partida sin protección.
Sin suscripción, según lo necesite y siempre con mi apoyo personal.
Una persona de contacto del sur de Baden, no una línea de atención.
Soy Patrick Ihle, fundador de secureIT. Profesionalmente me dedico a la seguridad de la información y, en paralelo, llevo más de 20 años como formador y docente. secureIT es mi propia empresa, en Ballrechten-Dottingen, cerca de Friburgo (Freiburg). Quien contrata conmigo tiene un nombre y un número de teléfono, no una línea de atención. Si lo desean, visito en persona a las asesorías del sur de Baden; a todas las demás las acompaño en línea.
Más sobre míLos datos de clientes y de nóminas se quedan fuera, aunque la IA fuera más rápida.
Clasificar justificantes, responder correos de clientes, crear una fórmula para el informe de nóminas: la IA ahorra tiempo en una asesoría fiscal. Con datos reales de clientes o de nóminas, eso se convierte en una cesión a terceros que afecta a su deber de secreto. Desde febrero de 2025, el Reglamento Europeo de IA le obliga a formar a su equipo en alfabetización en IA.
- El secreto profesional según el § 57 StBerG (Ley alemana de asesoría fiscal) y el § 203 StGB (Código Penal alemán) también rige frente a los proveedores de IA
- Pedir que le expliquen una fórmula, sí; subir tablas de clientes, no
- Curso de IA con certificado para cada persona, más un modelo de política de IA para la asesoría
Para su asesoría.
Tres correos de phishing simulados a su propia dirección. Así ve de antemano cómo es la prueba para su equipo.
Justificante para el ciberseguro →Lo que pregunta la aseguradora en el cuestionario y cómo es el justificante, para reenviarlo a su corredor.
Para sus clientes →Dos líneas en su circular a clientes, y sus clientes obtienen el mismo justificante. Con comisión de socio.
Preguntas frecuentes
¿Puedo ver qué compañera o compañero ha hecho clic en el correo de prueba?
¿Afecta la simulación a DATEV, a nuestro software del despacho o al servidor de correo?
¿Cómo convenzo a mis socios en la reunión de socios?
¿Cumple esto las obligaciones de mi seguro de responsabilidad civil profesional y de mi ciberseguro?
¿Qué pasa con los datos de mis empleados y puede mi delegado de protección de datos revisarlo de antemano?
¿Cuánto tiempo le cuesta realmente a mi despacho?
¿Puedo recomendarlo también a mis clientes?
¿Es una suscripción?
¿Cuánto cuesta?
¿De verdad dura el efecto de una formación única?
¿Necesito un departamento de informática para esto?
¿Cómo es una formación con usted?
¿Se va a dejar en evidencia o vigilar a alguien de nuestro equipo?
¿Cumplo así con el RGPD, NIS2, la ISO 27001 o los requisitos del seguro?
¿Qué pasa cuando hay cambios de personal?
¿Recibo un justificante o un certificado?
¿Cubre también el fraude con IA y los deepfakes?
¿Son realmente gratuitos los centros escolares y las asociaciones?
¿Con qué rapidez puedo empezar?
¿No encuentra su pregunta?
Hágamela directamente. Solo necesita una dirección de correo si quiere recibir mi respuesta.
Socios, técnicos fiscales y aprendices formados en una semana.
Dar de alta al equipo, activar el curso, y listo. Después, el justificante para la autoridad, el seguro de responsabilidad civil y la aseguradora del ciberseguro queda en el archivo de la asesoría. La cuenta es gratuita; solo paga al empezar.