Conocimiento
Lo que la formación de concienciación aporta de verdad, en cifras.
¿Es eficaz formar a las personas? ¿Merece la pena? La investigación da respuestas claras, y son más contundentes de lo que muchos esperan.
68 %
de todas las brechas de datos pasan por personas, en su mayoría mediante ingeniería social o credenciales robadas.
Verizon Data Breach Investigations Report, 2024
Donde la tecnología se detiene
Lo que la tecnología no puede impedir.
Los cortafuegos, los antivirus y los filtros de spam interceptan gran parte de los ataques. Construir y operar el perímetro es y sigue siendo tarea de informática. Lo que no puede impedir técnicamente: un correo convincente, una llamada creíble, un formulario de inicio de sesión falso. Esos ataques toman la vía oficial, con credenciales válidas y una petición plausible. Contra eso no ayuda ningún producto más, sino la práctica: reconocer el ataque y saber qué hacer después.
289 mil millones €
de daño total por ciberataques a empresas alemanas en 2025. De ellos, 202 000 millones de euros por ataques puramente digitales.
Bitkom Wirtschaftsschutz-Studie, 2025
87 %
de las empresas alemanas declaran robo de datos, espionaje o sabotaje. El 59 % siente que los ciberataques amenazan su existencia.
Bitkom, 2025
80 %
de las organizaciones atacadas en Alemania son pequeñas y medianas empresas. «Demasiado pequeña para los atacantes» ya no es una estrategia de protección.
BSI Lagebericht, 2025
Eficacia
¿Qué ocurre cuando de verdad se forma a las personas?
La pregunta es legítima: ¿sirve de verdad o la gente hace clic igualmente después? Las cifras de estudios con cientos de miles de participantes son sorprendentemente claras.
Sin formación
33 %
de los empleados hacen clic en correos de phishing simulados si nunca han recibido formación de concienciación. En Europa la cifra es del 32,5 %.
KnowBe4 Phishing by Industry Benchmarking Report, 2025
Tras 12 meses de formación
4 %
tasa de clics tras un año de formación periódica y simulaciones de phishing. Es una reducción del 86 % respecto al valor inicial.
KnowBe4, 2025
La evolución en detalle
Día 1
Uno de cada tres empleados hace clic. Es el estado normal sin formación, no una señal de especial descuido, sino de falta de práctica.
90 días
Tras tres meses de formación, la tasa de clics baja más de un 40 %. La formación ya muestra un efecto medible.
12 meses
La tasa de clics está en el 4 %, una reducción del 86 %. En este punto la diferencia entre equipos formados y no formados ya no es sutil.
La curva del olvido
Por qué formar una sola vez no basta.
Ya en 1885 el psicólogo Hermann Ebbinghaus demostró que las personas olvidan pronto lo aprendido si no se repite. Estudios modernos confirman sus resultados en el ámbito de la ciberseguridad.
67 %
de lo aprendido se olvida tras 24 horas
Murre & Dros, PLOS One, 2015
79 %
se olvida tras un mes sin repetición
Murre & Dros, PLOS One, 2015
6 meses
Tras seis meses sin repaso, el efecto de la formación decae de forma significativa
ISACA & varios estudios
La consecuencia: quien imparte una formación una vez al año y luego no vuelve a mencionarla, a los seis meses ha regresado casi al estado inicial. La formación debe repetirse y combinarse con pruebas prácticas para tener un efecto duradero. ISACA recomienda repasos cada cuatro a seis meses, complementados con simulaciones periódicas.
Costes & beneficios
Lo que cuesta no hacer nada.
La formación de concienciación se trata a menudo como un tema «blando», pero las cifras sobre el coste de los incidentes y el ahorro son de todo menos blandas.
4,8 mill. $
coste medio de una brecha de datos causada por phishing, a nivel mundial. Incluye: análisis forense, costes legales, interrupción del negocio, daño reputacional y sanciones regulatorias.
IBM Cost of a Data Breach Report, 2025
1,5 mill. $
menos costes por daños en organizaciones con un programa de concienciación establecido frente a las que no lo tienen. Equivale a una reducción de más del 30 % del coste medio de los incidentes.
IBM Cost of a Data Breach Report, 2023
En perspectiva: una formación de concienciación para 50 empleados cuesta en secureIT menos de 2500 €. Una sola brecha de datos por phishing cuesta, de media, dos mil veces más. Aunque la formación evite un único incidente en diez años, se habrá amortizado muchas veces.
Alemania
El panorama de amenazas a su propia puerta.
Las cifras del BSI (la Oficina Federal Alemana de Seguridad de la Información) y de Bitkom lo muestran: las empresas alemanas no son un escenario secundario, sino un objetivo prioritario. Las pequeñas y medianas empresas son las más afectadas.
BSI Lagebericht 2025
- 119 nuevas vulnerabilidades al día, un aumento del 24 % respecto al año anterior
- 950 denuncias de ransomware, el 72 % de ellas con fuga de datos
- El 80 % de las organizaciones atacadas eran pymes
- El nivel de amenaza sigue siendo «tenso»
Bitkom 2025
- Daño total: 289 mil millones de euros
- Phishing: 26 %, ransomware: 31 % de los daños
- El 87 % de las empresas afectadas
- El 59 % siente amenazada su existencia
Y hoy
Solo en los últimos 7 días, el BSI ha emitido 27 avisos sobre software que se usa a diario en las empresas, 1 de ellos clasificados como críticos.
Esta semana se ven afectados, entre otros, Fortinet, Cisco Application Policy Infrastructure Controller, Cisco Nexus und Cisco NX-OS. Las cifras anuales de arriba son un repaso; esto es la actividad en curso.
La situación actual en detalle →Fuente: servicio de alerta e información del BSI. A fecha de 08.10.2026, 18:00.
Lo que dice NIS2 al respecto: la Directiva europea NIS2 obliga expresamente a las empresas afectadas a impartir formación periódica en ciberseguridad. El RGPD exige «medidas organizativas», y la concienciación del personal es una de ellas. La formación no es una recomendación, sino un requisito legal. Más sobre NIS2 y el RGPD →
Conclusiones
Cinco principios que distinguen la formación eficaz de la mera formalidad.
No toda formación funciona igual. La investigación muestra patrones claros de lo que funciona y lo que solo marca una casilla de cumplimiento sin cambiar el comportamiento.
01
Primero formar, luego probar.
Una prueba de phishing sin formación previa solo mide que la gente hace clic, y no mejora nada. Formar antes de la prueba convierte la prueba en un ejercicio y no en una trampa. La aceptación en el equipo aumenta porque nadie siente que lo engañan.
secureIT: toda ronda de phishing exige una formación de concienciación ya completada. Sin curso no hay prueba.
02
Breve y periódico en vez de largo y puntual.
Módulos breves de 5 a 10 minutos, repetidos con regularidad, fijan mejor los conocimientos que las sesiones anuales de una hora. Lo confirman tanto la curva del olvido como los estudios de campo de SANS e ISACA.
secureIT: la formación consta de lecciones breves y autónomas. Las rondas de repetición pueden contratarse tantas veces como quiera, sin volver a comprar la formación.
03
Práctica en vez de teoría.
Los ataques de phishing simulados son el medio más eficaz para fijar lo aprendido. Las organizaciones con simulaciones periódicas reducen los incidentes de phishing reales hasta en un 50 %. El efecto no viene solo del conocimiento, sino de la experiencia de reconocer un ataque en condiciones realistas.
secureIT: tres simulaciones de phishing realistas por ronda, repartidas en cinco días laborables. No es una prueba anunciada, sino correos que llegan en la jornada de trabajo normal.
04
Hacer que el error se pueda notificar, no castigar.
El mayor peligro tras un clic no es el clic en sí, sino el silencio posterior. Los equipos que notifican de inmediato un clic en falso limitan el daño. Los equipos que temen las consecuencias callan el incidente, y un simple clic se convierte en un incidente de seguridad.
secureIT: el análisis muestra estadísticas de grupo, no nombres individuales. No se señala a nadie. Quien hizo clic ve de inmediato una página aclaratoria: no un reproche, sino una explicación.
05
Hacer medible lo que cambia.
El 67 % de las organizaciones no pueden demostrar la utilidad de su formación de concienciación porque no miden resultados. Sin medición, la formación sigue siendo un gasto; con medición, se convierte en una mejora demostrable.
secureIT: el Cockpit muestra tasas de clic, tasas de finalización y la evolución a lo largo del tiempo. Cada ronda aporta datos, y los certificados documentan quién se formó y cuándo.
El objetivo
Reconocer, notificar, seguir trabajando.
Nadie tiene que convertirse en un sistema de seguridad. Se trata de una capacidad que hoy se necesita en todas partes, en el trabajo y en lo privado: darse cuenta de que algo no cuadra, decirlo brevemente y luego seguir trabajando con normalidad. Quien sabe en qué fijarse y se atreve a notificar lo sospechoso le da a informática la ventaja que necesita para todo lo demás.
Antes
Los empleados no reconocen los ataques, no notifican nada, e informática se entera de los incidentes solo cuando el daño ya está hecho. Una empresa típica genera apenas unos 4000 puntos de datos al año con una mera formación de cumplimiento, demasiado pocos para detectar patrones.
Después
Los empleados formados notifican activamente los correos sospechosos. En un estudio de caso documentado, el número de intentos de phishing notificados se multiplicó por 6,5. La tasa de clics bajó del 16 al 4 %, e informática pudo detectar y detener ataques reales a tiempo.
Hoxhunt / Monster Energy, LyondellBasell
La cuestión no es que ya nadie haga clic. Eso es irreal. La cuestión es que la tasa baje tanto que un clic aislado pueda contenerse, porque el resto del equipo reconoce el ataque y lo notifica. Y porque quien hizo clic lo dice enseguida, en vez de ocultarlo.
Fuentes
Estudios e informes
Las cifras de esta página proceden de los siguientes informes y estudios publicados con regularidad:
- Verizon Data Breach Investigations Report (DBIR): análisis anual de brechas de datos reales en todo el mundo, 2024
- KnowBe4 Phishing by Industry Benchmarking Report: tasas de clic antes y después de la formación, 2025
- IBM Cost of a Data Breach Report: costes de los incidentes y factores de influencia, 2023 y 2025
- Proofpoint State of the Phish: comportamiento de los usuarios y tendencias de concienciación, 2024
- SANS Security Awareness Report: modelo de madurez y buenas prácticas, 2024/2025
- Informe del BSI sobre el estado de la seguridad informática en Alemania: panorama de amenazas y vulnerabilidades, 2025
- Estudio Bitkom de protección económica: estadísticas de daños de las empresas alemanas, 2025
- Murre & Dros, PLOS One (2015): replicación de la curva del olvido de Ebbinghaus
- ISACA: recomendaciones sobre la frecuencia de la formación
- ENISA NIS360 (2024): análisis sectorial del nivel de concienciación en la UE
Comprobación rápida
A la comprobación rápida de NIS2
¿Le afecta NIS2?
Cinco preguntas breves, el resultado aparece al instante. No se guarda nada.
¿Convencido? Entonces empiece.
La autoprueba gratuita le muestra en dos semanas lo vulnerable que es su propia bandeja de entrada. Para su equipo empieza en 49 € por persona, pago único y sin suscripción.
Blog
Desde mi propia práctica.
Los ataques explicados en vez de descritos: cómo funcionan estafas concretas, qué circula ahora y qué ayuda de verdad en el día a día.
Ataques de geolocalización: riesgos y medidas de protección
Las tecnologías de geolocalización permiten seguir en tiempo real la ubicación de un dispositivo o de una persona. Aunque esta tecnología se usa con fines legítimos como la navegación o...
Seguir leyendo →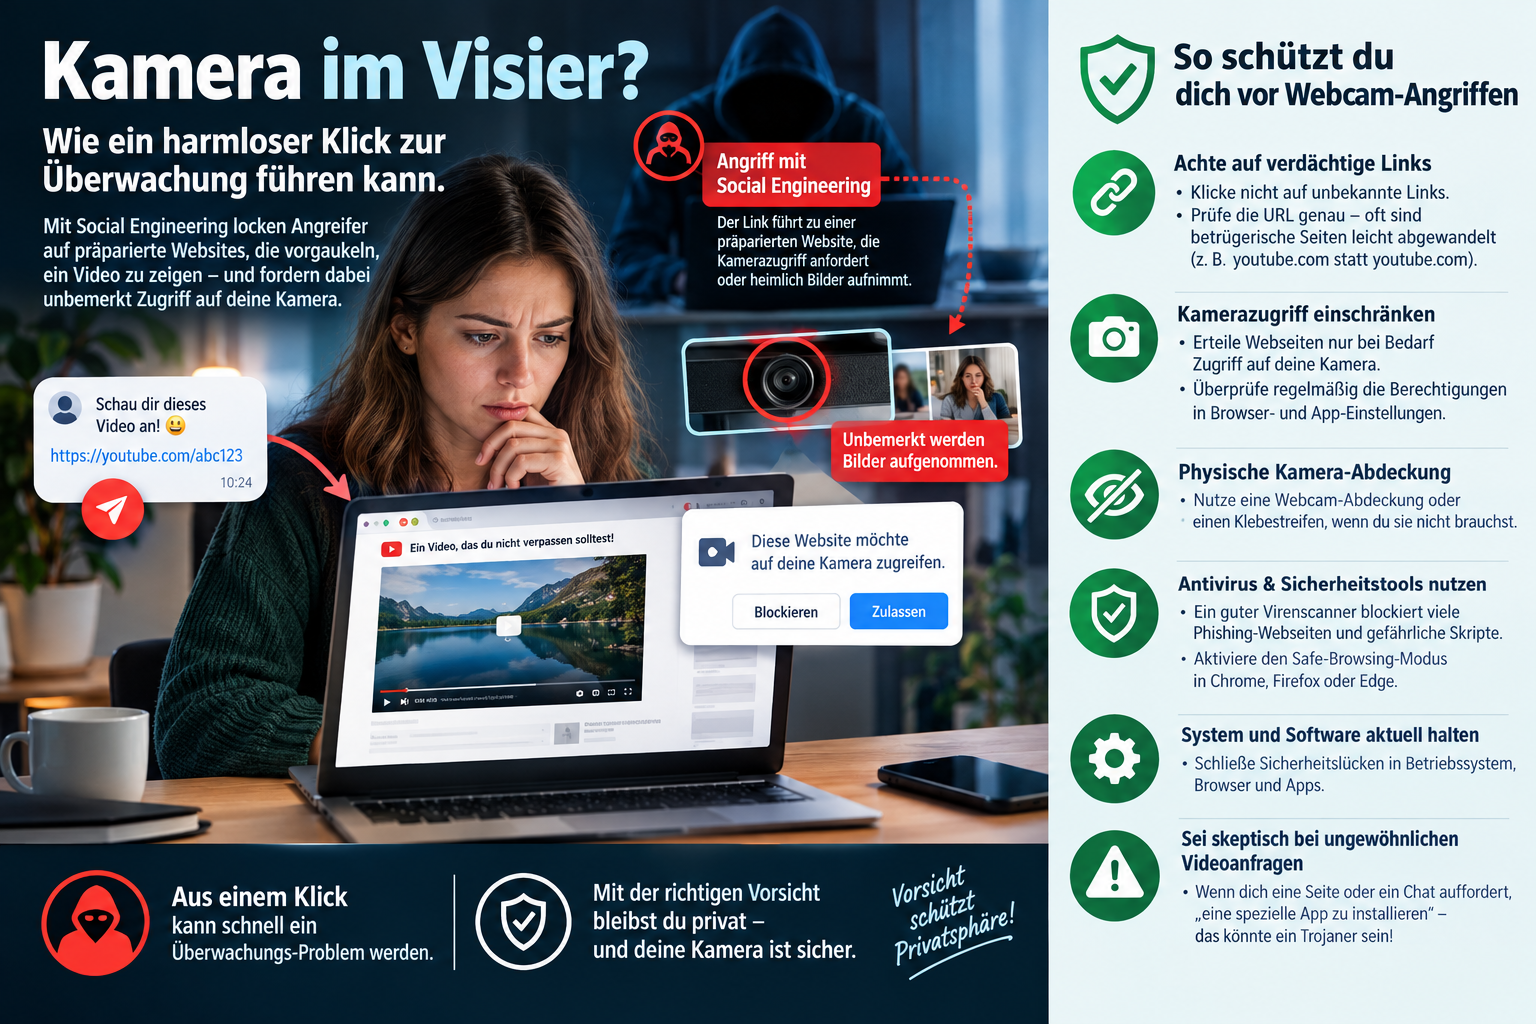
Usar la cámara del smartphone sin que nadie lo note para espiar
1. ¿Cómo funciona el ataque? Los atacantes utilizan la ingeniería social para atraerle a una página web preparada que dice mostrar un vídeo o un contenido interesante...
Seguir leyendo →
¿Desbloquear un smartphone sin conocer el PIN?
Con un Flipper Zero, por ejemplo, se puede desbloquear un smartphone Android. Un riesgo de seguridad: los PIN numéricos de 4 cifras. Los atacantes podrían hacerse con dispositivos...
Seguir leyendo →
Keyloggers de hardware, o cómo hacerse con cualquier contraseña en un abrir y cerrar de ojos
CUIDADO: uno de los mayores peligros invisibles para su seguridad informática. Los keyloggers de hardware son dispositivos diminutos que a primera vista parecen inofensivos...
Seguir leyendo →
Cómo desbaratar los planes de los atacantes por correo electrónico
Cómo desbaratar los planes de los atacantes por correo electrónico: desactivar la descarga automática de recursos. El correo electrónico es uno de los métodos más habituales de los ciberdelincuentes...
Seguir leyendo →
Hackeo de correo electrónico mediante el protocolo SMTP
Confiamos en que los correos electrónicos se transmitan de forma segura. De ello se encargan distintos proveedores, según el camino que siguen nuestros correos del remitente al destinatario...
Seguir leyendo →
Por qué una copia de seguridad (en la nube) no protege frente a una infección por ransomware
Por desgracia, numerosos ejemplos de ataques de cifrado con éxito (ransomware = rescate), como el que sufrió hace poco un conocido fabricante de bicicletas...
Seguir leyendo →