Por qué una copia de seguridad (en la nube) no protege frente a una infección por ransomware
Por desgracia, numerosos ejemplos de ataques de cifrado con éxito (ransomware = rescate), como el que sufrió hace poco un conocido fabricante de bicicletas...
Por desgracia, numerosos ejemplos de ataques de cifrado con éxito (ransomware = rescate), como el que sufrió hace poco un conocido fabricante de bicicletas y que lo llevó a la insolvencia, muestran con qué perfidia y falta de escrúpulos actúan hoy los atacantes contra las empresas alemanas.
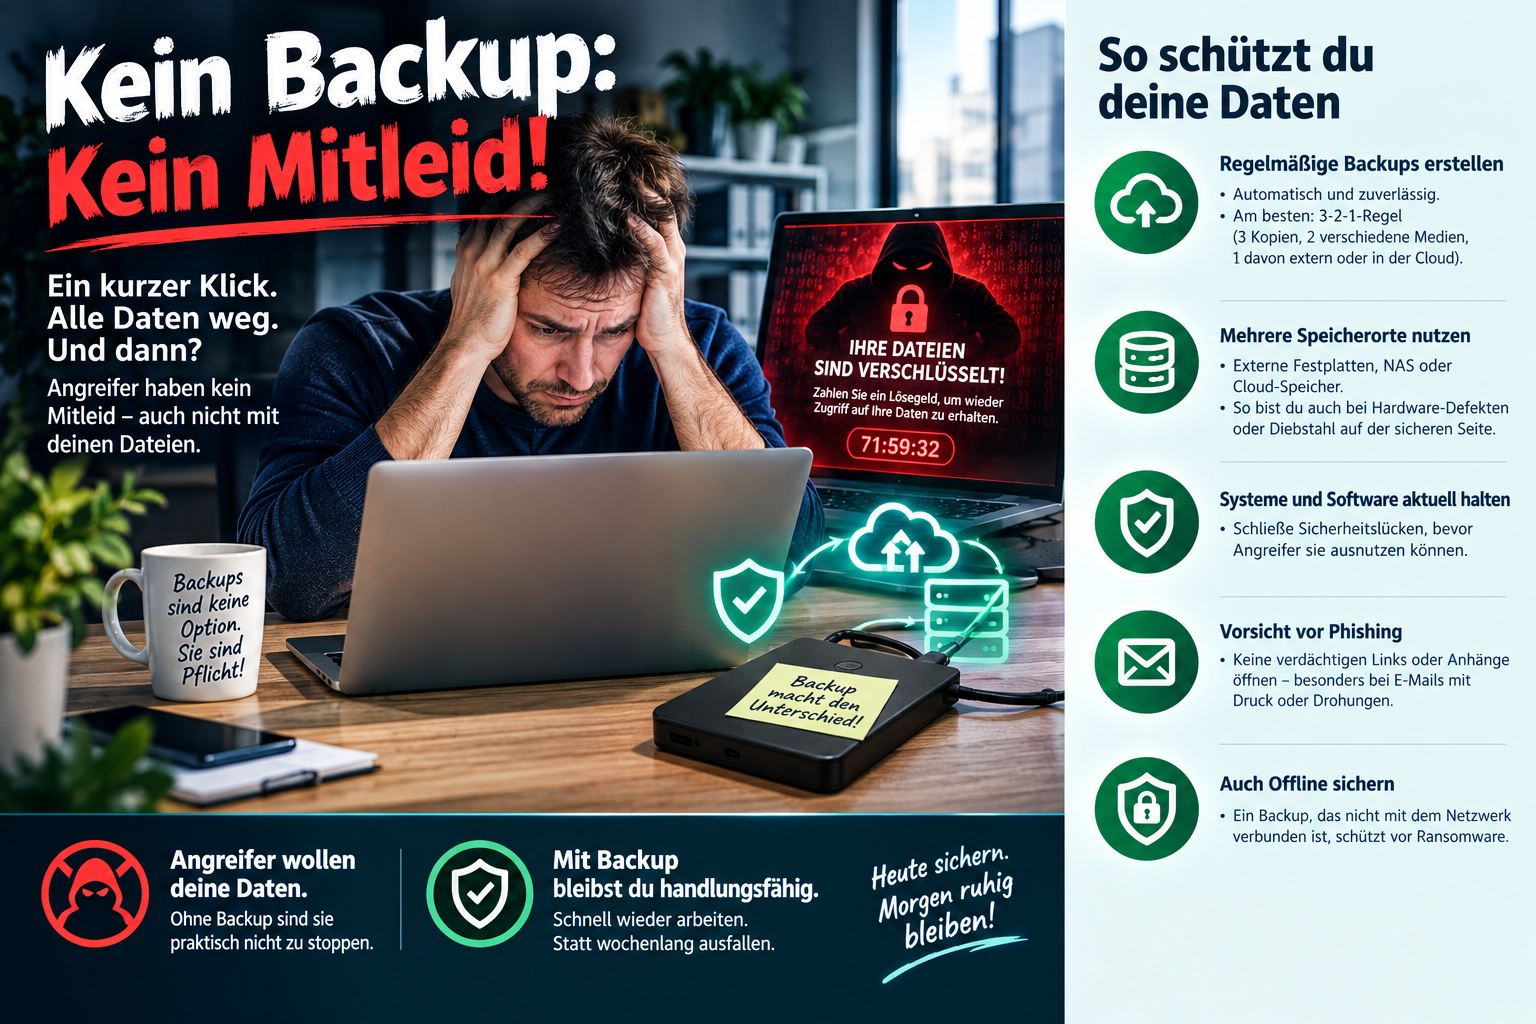
«Sin copia de seguridad: ¡sin compasión!»
es una cita muy conocida, aunque bastante derrotista, entre los profesionales de la seguridad informática.
Pero ¿y si los atacantes fueran precisamente a por las copias de seguridad?
Algunas reflexiones al respecto desde la práctica informática de un desarrollador ...
Mi punto más importante, nada más empezar la discusión: póngase en el lugar de quienes desarrollan estos ataques. Como a menudo ya no se trata de vender o usar los datos, sino de extorsionar un rescate para liberarlos, ¡los atacantes tienen un enorme interés en destruir o cifrar también las copias de seguridad! Solo así cobran el rescate.
Hay incluso ransomware que busca de forma específica formatos y extensiones de archivos de copia de seguridad y cifra o roba esos archivos, para que lo más importante (lo que está respaldado) caiga desde el principio. ¡Es lógico!
Poner simplemente un gran almacenamiento para las copias de seguridad en la sala de servidores y copiar allí cada noche todo lo importante de la empresa sería la estrategia más sencilla y, me temo, también una muy extendida en las empresas alemanas.
¿Qué permisos regulan el acceso a esa unidad? ¿Puede acceder el administrador del dominio por comodidad, o existe una cuenta aparte, independiente del Active Directory, solo para la copia de seguridad? ¿Cómo se garantiza que allí no se borre nada? ¿Que no se sobrescriba nada? ¿Que no se cifre nada? ¿Cómo es la estrategia de copias: cuántos días se conservan? ¿Hay una separación física de los datos de copia (desconectar discos duros, redes, rotar soportes ...)? ¿Están instaladas todas las actualizaciones del sistema y del software?
¡Todas estas preguntas se plantean exactamente igual si se implementa todo en la nube!
Trasladarlo a la nube no mejora nada en estas cuestiones. Ciertas responsabilidades (por ejemplo, las actualizaciones y la supervisión) pasan de una persona a otra. Los costes se trasladan. Pero el riesgo y la responsabilidad siguen ahí. Además, hay que ocuparse de la protección de datos en el proveedor. La única ventaja realmente grande que aporta de inmediato una copia en la nube es la protección frente a un robo físico en la empresa y frente a catástrofes naturales, pero no frente a ataques de hackers.
Para protegerse del ransomware, lo que cuenta es un enfoque integral. Tener una copia de seguridad en la nube, por desgracia, no es una solución tranquilizadora. Hacen falta soluciones antimalware actualizadas en los servidores y puestos de trabajo de la empresa para impedir, de entrada, la propagación del software malicioso. Un concepto completo de actualizaciones y parches. Además de un concepto de copias de seguridad adecuado, con versiones, descentralizado y probado, hacen falta filtros y cortafuegos bien configurados para protegerse de intrusos, redes segmentadas, un concepto de acceso remoto bien pensado (teletrabajo, proveedores, etc.), contraseñas robustas, idealmente passkeys o un gestor de contraseñas y, sobre todo, lo más subestimado: la concienciación de los empleados
Quiero aportar mi granito de arena.