Pourquoi une sauvegarde (dans le cloud) ne protège pas contre une infection par rançongiciel
Malheureusement, de nombreux exemples d’attaques par chiffrement réussies (ransomware = rançon), comme récemment chez un fabricant de vélos bien connu...
Malheureusement, de nombreux exemples d’attaques par chiffrement réussies (ransomware = rançon), comme celle qui a récemment frappé un fabricant de vélos bien connu et l’a conduit à la faillite, montrent à quel point les attaquants s’en prennent aujourd’hui aux entreprises allemandes de façon sournoise et impitoyable.
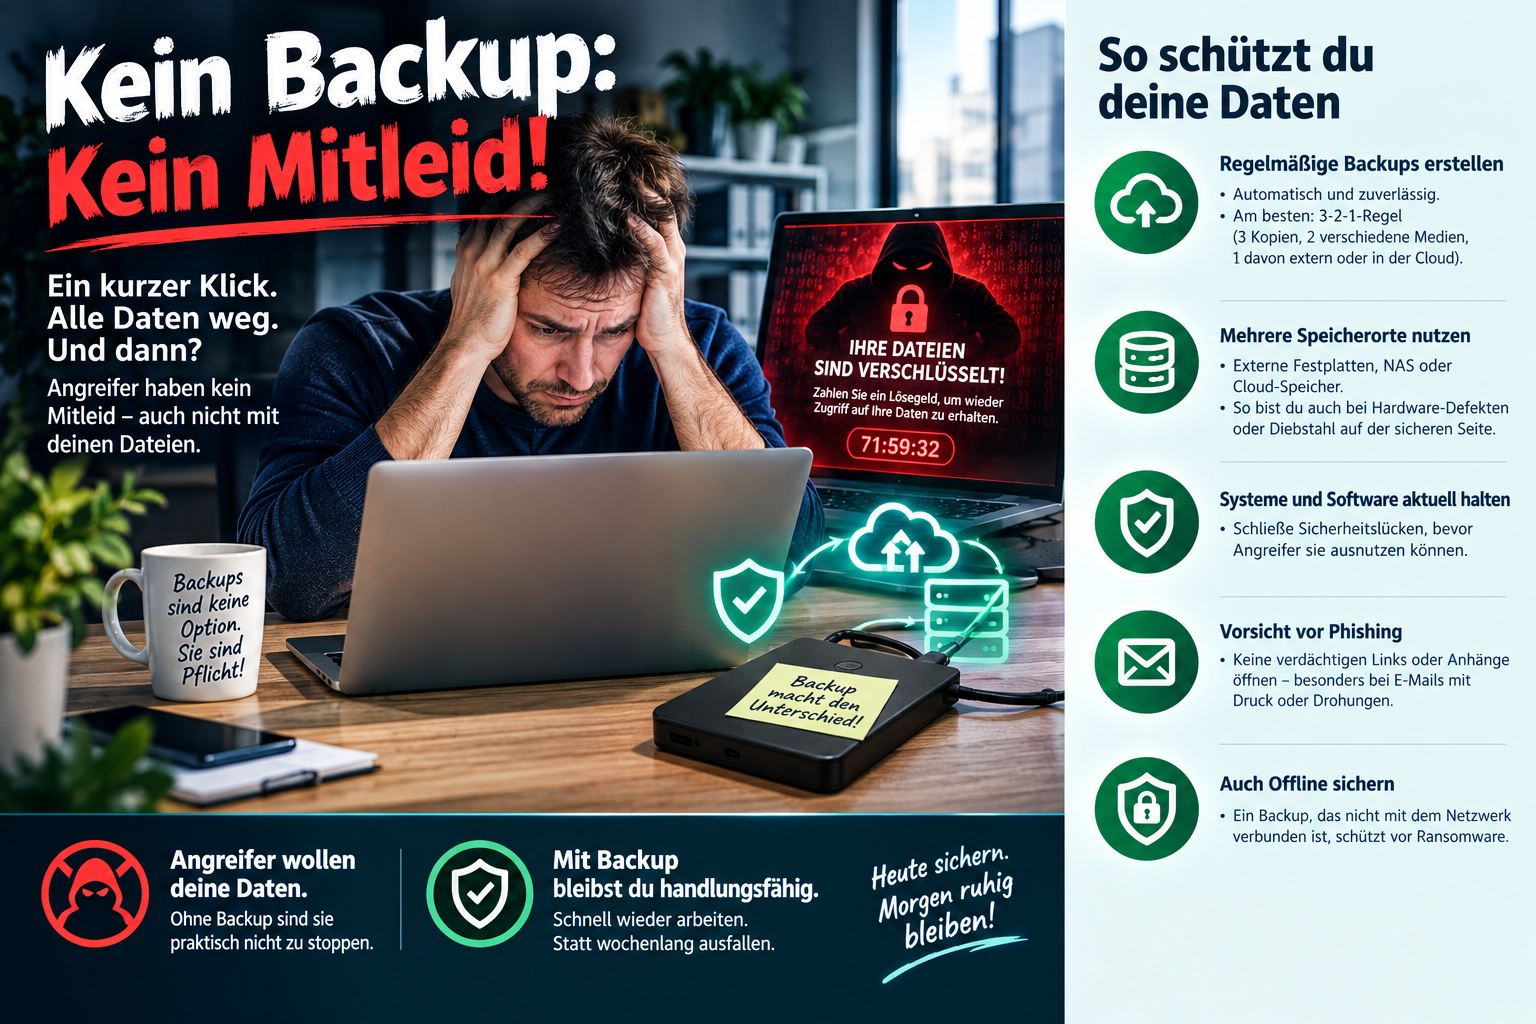
« Pas de sauvegarde : pas de pitié ! »
est une citation très connue, quoique bien fataliste, chez les spécialistes de la sécurité informatique.
Mais que se passe-t-il si les attaquants visent justement les sauvegardes ?
Quelques réflexions à ce sujet, tirées de la pratique informatique d’un développeur ...
Mon point le plus important, dès le début de la discussion : mettez-vous à la place de ceux qui développent ces attaques. Comme il ne s’agit souvent plus du tout de vendre ou d’exploiter les données, mais d’extorquer une rançon pour les libérer, les attaquants ont tout intérêt à détruire ou à chiffrer aussi les sauvegardes ! C’est la seule façon d’obtenir la rançon.
Il existe même des rançongiciels qui recherchent spécifiquement les formats et extensions de fichiers de sauvegarde, puis chiffrent ou dérobent ces fichiers, pour que les éléments les plus importants (sauvegardés) soient d’emblée concernés. Logique !
Mettre simplement à disposition un grand espace de stockage pour la sauvegarde dans la salle des serveurs, puis y copier chaque nuit tout ce qui est important dans l’entreprise, serait la stratégie la plus simple, et c’est malheureusement, je le crains, une stratégie très répandue dans les entreprises allemandes.
Quels droits d’accès régissent l’accès à ce lecteur ? L’administrateur du domaine y a-t-il accès pour des raisons de commodité, ou existe-t-il un compte distinct, indépendant de l’Active Directory, réservé à la sauvegarde ? Comment garantit-on que rien n’y est supprimé ? Rien n’est écrasé ? Rien n’est chiffré ? À quoi ressemble la stratégie de sauvegarde : combien de jours les sauvegardes sont-elles conservées ? Existe-t-il une séparation physique des données de sauvegarde (déconnexion de disques durs, de réseaux, rotation des supports ...) ? Toutes les mises à jour du système et des logiciels sont-elles installées ?
Toutes ces questions se posent tout autant si l’on met le tout en œuvre dans le cloud !
Passer au cloud n’apporte ici aucune amélioration sur ces questions. Certaines responsabilités (par exemple pour les mises à jour et la surveillance) passent d’une personne à une autre. Les coûts sont déplacés. Mais le risque et la responsabilité demeurent. Il faut en plus s’occuper de la protection des données chez le prestataire. Le seul avantage vraiment important qu’apporte immédiatement une sauvegarde dans le cloud, c’est la protection contre un cambriolage dans l’entreprise et contre les catastrophes naturelles, mais pas contre les attaques de pirates.
Pour se protéger des rançongiciels, il faut une approche globale. Avoir une sauvegarde dans le cloud n’est malheureusement pas une solution rassurante. Il faut des solutions anti-malware à jour sur les serveurs et les postes de travail de l’entreprise pour empêcher, par principe, la propagation des logiciels malveillants. Un concept complet de mises à jour et de correctifs. Outre un concept de sauvegarde adapté, versionné, décentralisé et éprouvé, il faut des filtres et des pare-feux bien configurés pour se protéger des intrus, des réseaux segmentés, un concept d’accès à distance réfléchi (télétravail, fournisseurs, etc.), des mots de passe robustes, idéalement des passkeys ou un gestionnaire de mots de passe, et surtout, ce qui est le plus sous-estimé : la sensibilisation des collaborateurs
Je veux apporter ma pierre à l’édifice.