La ligne du questionnaire de cyberassurance qui coûte de l’argent aux prospects et les fait fuir. Et comment régler le problème.
« Tous les collaborateurs sont-ils régulièrement formés au phishing, et est-ce documenté ? » Si votre client coche non, c’est le refus, une surprime ou une exclusion. Vous lui donnez un lien, je fournis la formation, le test et l’attestation. Vous touchez 20 % sur chaque facture, y compris le renouvellement l’année suivante.
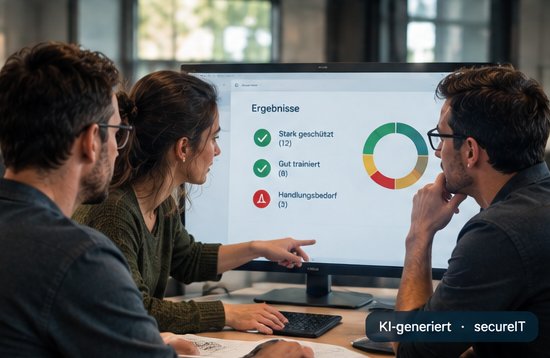
Ce que l’attestation coche dans le questionnaire.
Ces questions figurent, sous une forme ou une autre, chez Hiscox, HDI, AXA et Allianz. Après le parcours, votre client y répond par oui, justificatif à l’appui.
| Question du questionnaire | Votre réponse après le parcours | Justificatif |
|---|---|---|
| Formation régulière des collaborateurs au phishing ? | Oui, avec un renouvellement annuel. | Certificat par personne |
| Documentation avec participants et date ? | Oui, horodatée. | Fiche justificative par entreprise |
| Simulation de phishing avec évaluation ? | Oui, après la formation. | Rapport d’équipe |
| Attestation vérifiable ? | Oui, par numéro et QR code. | Vérification d’authenticité en ligne |
L’attestation ne couvre pas les questions techniques (MFA, sauvegardes, correctifs). C’est d’ailleurs écrit sur l’attestation, pour que le souscripteur n’y lise rien qui n’y figure pas.
L’e-mail à votre client, déjà rédigé.
Copiez-le, remplacez les champs, insérez votre lien partenaire. Rien de plus.
Objet : attestation de formation pour votre cyberassurance

Bonjour MADAME/MONSIEUR NOM,

Le questionnaire de risque de votre cyberpolice demande si vos collaborateurs ont suivi une formation au phishing documentée. Sans cette attestation, vous vous exposez à une surprime ou à l’exclusion des sinistres liés à l’ingénierie sociale.

secureIT propose une solution simple : formation en ligne, test de phishing et certificat vérifiable en un seul parcours, 49 € par personne en paiement unique, sans abonnement, mis en place en dix minutes. Pour votre équipe, c’est réglé en une semaine environ.

Pour commencer directement : VOTRE-LIEN-PARTENAIRE

Envoyez-moi simplement l’attestation ensuite, je la transmettrai à l’assureur.

Bien cordialement
VOTRE NOM
Voici à quoi cela ressemble concrètement.
Cockpit, rapport d’équipe, certificat et attestation d’une entreprise fictive de douze personnes. Les noms et les résultats sont inventés ; la présentation est exactement celle que vous verrez ensuite.
Groupes, personnes inscrites et coût si tout le monde termine. C’est d’ici que vous lancez la formation, le test initial ou une nouvelle campagne.
Taux de clic et de saisie de l’équipe, comparaison avec l’ensemble des campagnes, participation à la formation et à l’entraînement. Anonymisé.
Résultats en un coup d’œil et niveau de protection avec recommandation. Le PDF porte un QR code d’authenticité et convient aux audits, aux assureurs et à la documentation NIS 2.
Nom, cours, dates de la formation et du test pratique, référence aux normes, signature et numéro de certificat vérifiable avec QR code.
Toutes les formations réalisées, horodatées et avec taux de participation, rattachées aux exigences. Également pour l’ISO 27001, le RGPD, l’AI Act et la cyberassurance.
Chaque personne ne voit que son propre résultat : réaction à chaque e-mail de test, indices qui permettaient de repérer l’arnaque, et ce que l’appareil a révélé.
Voici comment se déroule ma formation.
Vous vous inscrivez une fois comme partenaire et recevez un lien. Vous l’envoyez au client quand le questionnaire est sur la table. Le client achète lui-même au prix catalogue, je me charge de la formation, du test et de l’attestation. Avec l’accord de l’entreprise, vous recevez l’attestation directement.
Trois options – vous choisissez celle qui vous convient.
Je forme votre équipe en personne – sur place ou en ligne, par l’échange et avec des exemples tirés de votre quotidien.
Vous formez vous-même : je fournis les supports prêts à l’emploi, vous les diffusez en interne – à votre rythme.
Chaque personne apprend en ligne comme elle le préfère – par texte ou vidéo, à son rythme, en choisissant les contenus.
D’abord former, ensuite tester – volontairement dans cet ordre.
-
Formation initiale
Je commence par former votre équipe (ou vous le faites avec mes supports). Tout le monde part avec les mêmes bases.
-
Test de phishing pour s’auto-évaluer
Ce n’est qu’ensuite que suit l’attaque simulée – non pas comme un examen, mais comme une auto-évaluation : chacun voit si ses acquis tiennent au quotidien.
-
Une culture de la sécurité, rafraîchie si besoin
La formation et le test font naître dans l’entreprise une culture de la sécurité constructive, que vous renouvelez simplement le moment venu.
Votre bilan repose sur les résultats de votre équipe après la formation – il montre le niveau que vous vouliez atteindre, pas le point de départ sans protection.
Les nouveaux membres de l’équipe s’ajoutent plus tard en un clic : ils reçoivent aussitôt les supports de formation en ligne et un premier autotest – et rejoignent la prochaine formation commune avec les mêmes bases.
L’ordre inverse – et pourquoi je le déconseille.
Du point de vue de la direction, il paraît souvent logique de faire d’abord un état des lieux par un test, puis de décider si des formations sont nécessaires. Techniquement, c’est possible – je vous le mets en place.
Certaines entreprises veulent juste un test de phishing rapide « pour l’assureur ». Mais il ne produit aucune attestation de formation, et c’est précisément ce que demande le questionnaire. Former d’abord, tester ensuite : vous avez les deux. Un test sans formation préalable ne mesure que le point de départ, à zéro. Ma méthode inverse les choses : d’abord donner les moyens, ensuite vérifier.
Sans abonnement, selon vos besoins et toujours avec mon accompagnement personnel.
L’IA est le prochain sujet des questionnaires de risque de vos clients.
Appels deepfake du « patron », e-mails frauduleux sans faute, collaborateurs qui copient des données clients dans des chatbots : l’IA modifie le cyberrisque de vos clients. Depuis février 2025, les entreprises qui utilisent l’IA doivent former leur personnel. Mon cours sur l’IA avec attestation s’intègre à tout conseil sur les cyberrisques, et la commission de partenaire s’applique aussi.
- Fraude assistée par l’IA : deepfakes, clonage de voix, fraude au président
- Obligation de maîtrise de l’IA selon l’art. 4 du règlement européen sur l’IA (AI Act), avec certificat par personne
- En pack avec la formation phishing, commission habituelle
Pour vous décider.
20 % sur le premier achat et les suivants, crédités à réception du paiement, versement à partir de 50 €.
Page attestation pour vos clients →La page à envoyer à votre client à la place d’une longue explication.
Vérifier un certificat →Voici la vérification d’authenticité que le souscripteur peut effectuer lui-même.
Questions fréquentes
En tant que courtier, dois-je moi-même configurer ou former quoi que ce soit ?
Quel est le montant de la commission, et quand est-elle versée ?
Le souscripteur peut-il vérifier lui-même le certificat ?
S’agit-il d’un abonnement ?
Combien cela coûte-t-il ?
L’effet d’une formation unique dure-t-il vraiment ?
Ai-je besoin d’un service informatique pour cela ?
Comment se déroule une formation avec vous ?
Quelqu’un chez nous sera-t-il exposé ou surveillé ?
Est-ce que je remplis ainsi le RGPD, NIS 2, l’ISO 27001 ou les exigences de mon assureur ?
Que se passe-t-il en cas de changement de personnel ?
Est-ce que je reçois une attestation ou un certificat ?
Est-ce que cela couvre aussi la fraude par IA et les deepfakes ?
Les écoles et les associations sont-elles vraiment gratuites ?
En combien de temps puis-je démarrer ?
Votre question n’y figure pas ?
Posez-la-moi directement. Une adresse e-mail n’est nécessaire que si vous souhaitez recevoir ma réponse.
S’inscrire, copier le lien, l’envoyer au prochain questionnaire.
Pas de volume minimum, pas de formation pour vous, pas de frais. Seulement la commission.