Ressources
Ce que la formation de sensibilisation apporte vraiment, en chiffres.
Former les gens, est-ce efficace ? Cela en vaut-il la peine ? La recherche apporte des réponses claires, plus nettes que beaucoup ne le pensent.
68 %
de toutes les violations de données passent par des personnes, le plus souvent par l'ingénierie sociale ou des identifiants dérobés.
Verizon Data Breach Investigations Report, 2024
Là où la technique s'arrête
Ce que la technique ne peut pas empêcher.
Les pare-feu, les antivirus et les filtres antispam interceptent une grande partie des attaques. Construire et exploiter le périmètre est et reste la mission de l'informatique. Ce qu'elle ne peut pas empêcher techniquement : un e-mail convaincant, un appel crédible, un faux formulaire de connexion. Ces attaques empruntent la voie officielle, avec des identifiants valides et une demande plausible. Aucun produit supplémentaire n'y remédie, seul l'entraînement : reconnaître l'attaque et savoir quoi faire ensuite.
289 milliards €
de dommages totaux causés par les cyberattaques contre les entreprises allemandes en 2025. Dont 202 milliards d'euros par des attaques purement numériques.
Bitkom Wirtschaftsschutz-Studie, 2025
87 %
des entreprises allemandes déclarent un vol de données, de l'espionnage ou du sabotage. 59 % se sentent menacées dans leur existence par les cyberattaques.
Bitkom, 2025
80 %
des organisations attaquées en Allemagne sont des petites et moyennes entreprises. « Trop petit pour les attaquants » n'est plus une stratégie de protection.
BSI Lagebericht, 2025
Efficacité
Que se passe-t-il quand on forme réellement les gens ?
La question est légitime : est-ce que ça sert vraiment, ou les gens cliquent-ils quand même ensuite ? Les chiffres issus d'études portant sur des centaines de milliers de participants sont étonnamment clairs.
Sans formation
33 %
des collaborateurs cliquent sur des e-mails de phishing simulés s'ils n'ont jamais suivi de formation de sensibilisation. En Europe, ce taux est de 32,5 %.
KnowBe4 Phishing by Industry Benchmarking Report, 2025
Après 12 mois de formation
4 %
taux de clic après un an de formation régulière et de simulations de phishing. Soit une réduction de 86 % par rapport à la valeur de départ.
KnowBe4, 2025
L'évolution en détail
Jour 1
Un collaborateur sur trois clique. C'est l'état normal sans formation, non pas le signe d'une négligence particulière, mais d'un manque d'entraînement.
90 jours
Après trois mois de formation, le taux de clic baisse de plus de 40 %. La formation produit déjà un effet mesurable.
12 mois
Le taux de clic est de 4 %, une réduction de 86 %. À ce stade, la différence entre équipes formées et non formées n'est plus subtile.
La courbe de l'oubli
Pourquoi former une seule fois ne suffit pas.
Dès 1885, le psychologue Hermann Ebbinghaus a montré que les gens oublient vite ce qu'ils ont appris si cela n'est pas répété. Des études modernes confirment ses résultats dans le domaine de la cybersécurité.
67 %
de ce qui est appris est oublié après 24 heures
Murre & Dros, PLOS One, 2015
79 %
oublié après un mois sans répétition
Murre & Dros, PLOS One, 2015
6 mois
Après six mois sans rappel, l'effet de la formation décline de façon significative
ISACA & diverses études
La conséquence : qui organise une formation une fois par an sans jamais y revenir se retrouve, après six mois, presque au point de départ. La formation doit être répétée et associée à des tests pratiques pour avoir un effet durable. L'ISACA recommande des rappels tous les quatre à six mois, complétés par des simulations régulières.
Coûts & bénéfices
Ce que coûte l'inaction.
La formation de sensibilisation est souvent perçue comme un sujet « mou », mais les chiffres sur le coût des incidents et les économies n'ont rien de mou.
4,8 M$
coût moyen d'une violation de données causée par le phishing, dans le monde. Y compris : forensique, frais juridiques, interruption d'activité, atteinte à la réputation et amendes réglementaires.
IBM Cost of a Data Breach Report, 2025
1,5 M$
de coûts de dommages en moins pour les organisations dotées d'un programme de sensibilisation établi par rapport à celles qui n'en ont pas. Soit une réduction de plus de 30 % du coût moyen des incidents.
IBM Cost of a Data Breach Report, 2023
Pour comparer : une formation de sensibilisation pour 50 collaborateurs coûte moins de 2 500 € chez secureIT. Une seule violation de données due au phishing coûte en moyenne deux mille fois plus. Même si la formation n'évite qu'un seul incident en dix ans, elle a été rentabilisée de nombreuses fois.
Allemagne
L'état de la menace à votre porte.
Les chiffres du BSI (l'office fédéral allemand de sécurité informatique) et de Bitkom le montrent : les entreprises allemandes ne sont pas un théâtre secondaire mais une cible de choix. Les petites et moyennes entreprises sont particulièrement touchées.
BSI Lagebericht 2025
- 119 nouvelles vulnérabilités par jour, une hausse de 24 % par rapport à l'année précédente
- 950 signalements de rançongiciels, dont 72 % avec fuite de données
- 80 % des organisations attaquées étaient des PME
- Le niveau de menace reste « tendu »
Bitkom 2025
- Dommages totaux : 289 milliards d'euros
- Phishing : 26 %, rançongiciels : 31 % des dommages
- 87 % des entreprises touchées
- 59 % se sentent menacées dans leur existence
Et aujourd'hui
Rien qu'au cours des 7 derniers jours, le BSI a émis 27 alertes concernant des logiciels utilisés chaque jour en entreprise — dont 1 classées comme critiques.
Sont concernés cette semaine, entre autres, Fortinet, Cisco Application Policy Infrastructure Controller, Cisco Nexus und Cisco NX-OS. Les chiffres annuels ci-dessus sont rétrospectifs ; ceci, c'est l'activité en cours.
La situation actuelle en détail →Source : service d'alerte et d'information du BSI. Au 08.10.2026, 18:00.
Ce qu'en dit NIS 2 : la directive européenne NIS 2 oblige explicitement les entreprises concernées à organiser régulièrement des formations à la cybersécurité. Le RGPD exige des « mesures organisationnelles », dont fait partie la sensibilisation du personnel. La formation n'est pas une recommandation mais une obligation légale. En savoir plus sur NIS 2 et le RGPD →
Enseignements
Cinq principes qui distinguent une formation efficace d'une formation alibi.
Toutes les formations ne se valent pas. La recherche révèle des schémas clairs : ce qui fonctionne et ce qui ne fait que cocher une case de conformité sans changer les comportements.
01
Former d'abord, tester ensuite.
Un test de phishing sans formation préalable ne mesure que le fait que les gens cliquent, et n'améliore rien. Former avant de tester transforme le test en exercice plutôt qu'en piège. L'adhésion de l'équipe augmente, car personne n'a le sentiment d'être piégé.
secureIT : chaque campagne de phishing suppose une formation de sensibilisation déjà terminée. Pas de cours, pas de test.
02
Court et régulier plutôt que long et ponctuel.
Des modules courts de 5 à 10 minutes, répétés régulièrement, ancrent mieux les connaissances que des sessions annuelles d'une heure. C'est ce que confirment aussi bien la courbe de l'oubli que les études de terrain du SANS et de l'ISACA.
secureIT : la formation se compose de leçons courtes et autonomes. Les campagnes de rappel peuvent être réservées autant de fois que souhaité, sans racheter la formation.
03
La pratique plutôt que la théorie.
Les attaques de phishing simulées sont le moyen le plus efficace d'ancrer les acquis. Les organisations qui font des simulations régulières réduisent les incidents de phishing réels jusqu'à 50 %. L'effet ne vient pas du savoir seul, mais de l'expérience de reconnaître une attaque dans des conditions réalistes.
secureIT : trois simulations de phishing réalistes par campagne, réparties sur cinq jours ouvrés. Pas un test annoncé, mais des e-mails qui arrivent dans le quotidien de travail normal.
04
Rendre l'erreur signalable, pas punissable.
Le plus grand danger après un clic n'est pas le clic lui-même, mais le silence qui suit. Les équipes qui signalent aussitôt un clic malheureux limitent les dégâts. Celles qui craignent les conséquences taisent l'incident, et un simple clic devient un incident de sécurité.
secureIT : l'analyse montre des statistiques de groupe, pas de noms individuels. Personne n'est mis au pilori. Qui a cliqué voit aussitôt une page explicative : pas un reproche, mais une explication.
05
Rendre mesurable ce qui change.
67 % des organisations ne peuvent pas prouver l'utilité de leur formation de sensibilisation parce qu'elles n'en mesurent pas les résultats. Sans mesure, la formation reste une dépense ; avec mesure, elle devient une amélioration démontrable.
secureIT : le Cockpit affiche les taux de clic, les taux d'achèvement et l'évolution dans le temps. Chaque campagne fournit des données, et les certificats documentent qui a été formé et quand.
L'objectif
Reconnaître, signaler, continuer.
Personne ne doit devenir un système de sécurité. Il s'agit d'une compétence utile partout aujourd'hui, au travail comme dans la vie privée : remarquer que quelque chose cloche, le dire brièvement, puis continuer à travailler normalement. Qui sait à quoi faire attention et ose signaler ce qui est suspect donne à l'informatique l'avance dont elle a besoin pour tout le reste.
Avant
Les collaborateurs ne reconnaissent pas les attaques, ne signalent rien, et l'informatique n'apprend les incidents qu'une fois les dégâts déjà survenus. Une entreprise type ne génère qu'environ 4 000 points de données par an avec une simple formation de conformité, trop peu pour repérer des schémas.
Après
Les collaborateurs formés signalent activement les e-mails suspects. Dans une étude de cas documentée, le nombre de tentatives de phishing signalées a été multiplié par 6,5. Le taux de clic est passé de 16 à 4 %, et l'informatique a pu détecter et stopper de vraies attaques à temps.
Hoxhunt / Monster Energy, LyondellBasell
L'objectif n'est pas que plus personne ne clique. C'est irréaliste. L'objectif est que le taux devienne si bas qu'un clic isolé puisse être rattrapé, parce que le reste de l'équipe reconnaît l'attaque et la signale. Et parce que la personne qui a cliqué le dit aussitôt, au lieu de le cacher.
Sources
Études et rapports
Les chiffres de cette page proviennent des rapports et études suivants, publiés régulièrement :
- Verizon Data Breach Investigations Report (DBIR) : analyse annuelle des violations de données réelles dans le monde, 2024
- KnowBe4 Phishing by Industry Benchmarking Report : taux de clic avant et après formation, 2025
- IBM Cost of a Data Breach Report : coûts des incidents et facteurs d'influence, 2023 et 2025
- Proofpoint State of the Phish : comportement des utilisateurs et tendances de sensibilisation, 2024
- SANS Security Awareness Report : modèle de maturité et bonnes pratiques, 2024/2025
- Rapport du BSI sur l'état de la sécurité informatique en Allemagne : état de la menace et vulnérabilités, 2025
- Étude Bitkom sur la protection économique : statistiques des dommages des entreprises allemandes, 2025
- Murre & Dros, PLOS One (2015) : réplication de la courbe de l'oubli d'Ebbinghaus
- ISACA : recommandations sur la fréquence des formations
- ENISA NIS360 (2024) : analyse sectorielle du niveau de sensibilisation dans l'UE
Test rapide
Vers la vérification rapide NIS 2
Êtes-vous concerné par NIS 2 ?
Cinq questions courtes, le résultat s'affiche immédiatement. Rien n'est enregistré.
Convaincu ? Alors lancez-vous.
L'autotest gratuit vous montre en deux semaines à quel point votre propre boîte de réception est vulnérable. Pour votre équipe, cela commence à 49 € par personne, en paiement unique et sans abonnement.
Blog
Issu de ma pratique.
Les attaques expliquées plutôt que décrites : comment fonctionnent des arnaques concrètes, ce qui circule actuellement et ce qui aide vraiment au quotidien.
Attaques par géolocalisation : risques et mesures de protection
Les technologies de géolocalisation permettent de suivre en temps réel la position d’un appareil ou d’une personne. Si cette technologie sert à des fins légitimes comme la navigation ou...
Lire la suite →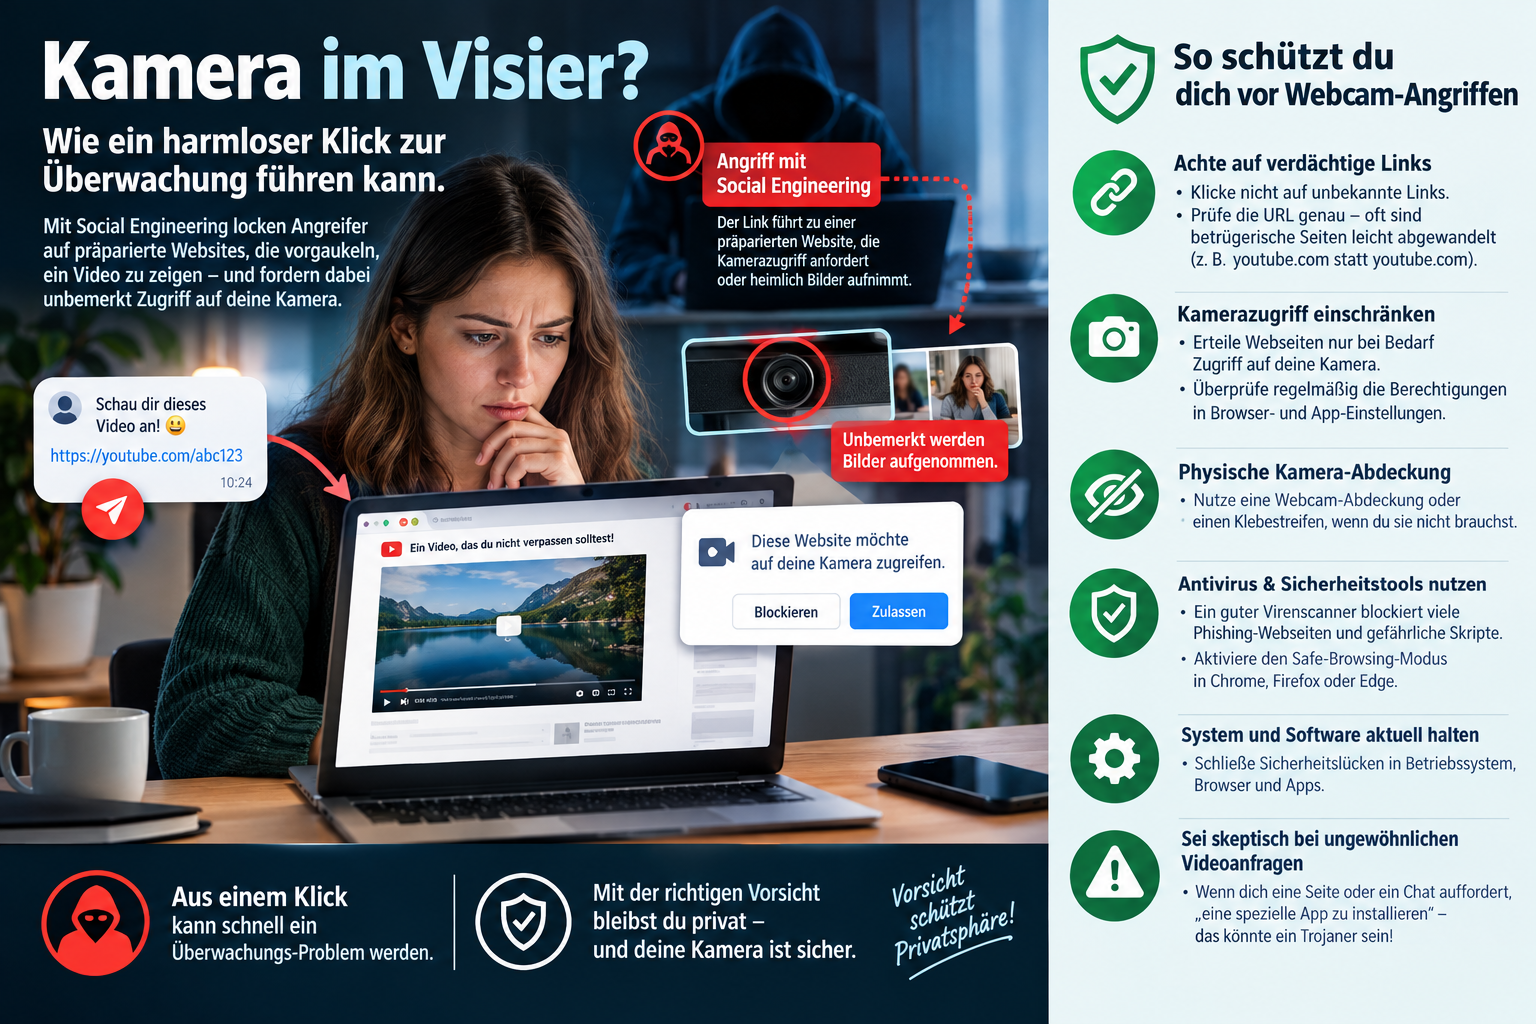
Utiliser la caméra d’un smartphone à l’insu de son propriétaire pour espionner
1. Comment fonctionne l’attaque ? Les attaquants utilisent l’ingénierie sociale pour vous attirer sur un site web piégé qui prétend afficher une vidéo ou un contenu intéressant...
Lire la suite →
Déverrouiller un smartphone sans connaître le code PIN ?
Avec un Flipper Zero, par exemple, on peut déverrouiller un smartphone Android. Un risque pour la sécurité : les codes PIN à 4 chiffres. Des attaquants pourraient prendre le contrôle...
Lire la suite →
Les keyloggers matériels, ou comment obtenir n’importe quel mot de passe en un clin d’œil
ATTENTION : l’un des plus grands dangers invisibles pour votre sécurité informatique. Les keyloggers matériels sont de minuscules appareils qui paraissent anodins au premier abord...
Lire la suite →
Comment déjouer les plans des attaquants par e-mail
Comment déjouer les plans des attaquants par e-mail : désactiver le téléchargement automatique des ressources. Les e-mails sont l’une des méthodes les plus courantes des cybercriminels...
Lire la suite →
Piratage d’e-mails via le protocole SMTP
Nous comptons sur une transmission sécurisée de nos e-mails. Différents prestataires en sont responsables, selon le chemin que prennent nos e-mails de l’expéditeur au destinataire...
Lire la suite →
Pourquoi une sauvegarde (dans le cloud) ne protège pas contre une infection par rançongiciel
Malheureusement, de nombreux exemples d’attaques par chiffrement réussies (ransomware = rançon), comme récemment chez un fabricant de vélos bien connu...
Lire la suite →