Votre technique est en place – le clic arrive quand même.
Pare-feu, filtre antispam, MFA – tout est là. Et pourtant, quelqu’un clique. Le facteur humain n’est pas votre métier et vous coûte un temps que vous n’avez pas. C’est précisément ce que je prends en charge, sans que vous ayez à devenir formateur vous-même.
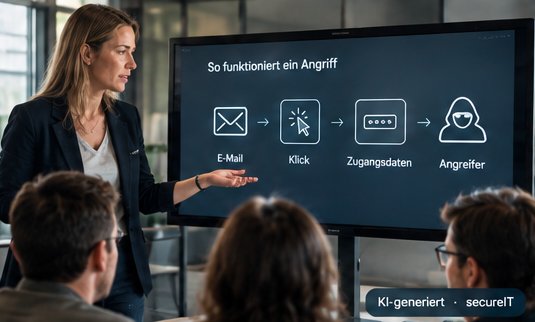
Ce qu’aucune technique ne bloque à elle seule.
Je reproduis ces scénarios dans des simulations réalistes, pour que votre équipe les reconnaisse le moment venu au lieu de les comprendre seulement une fois le dommage subi.
Aucun filtre n’arrête tout – le seul e-mail bien fait finit quand même dans la boîte de réception.
Agacé, on valide la dixième demande push – et l’attaquant est entré.
Un prétendu collègue de l’informatique se fait réinitialiser le mot de passe par téléphone.
Voici à quoi cela ressemble concrètement.
Cockpit, rapport d’équipe, certificat et attestation d’une entreprise fictive de douze personnes. Les noms et les résultats sont inventés ; la présentation est exactement celle que vous verrez ensuite.
Groupes, personnes inscrites et coût si tout le monde termine. C’est d’ici que vous lancez la formation, le test initial ou une nouvelle campagne.
Taux de clic et de saisie de l’équipe, comparaison avec l’ensemble des campagnes, participation à la formation et à l’entraînement. Anonymisé.
Résultats en un coup d’œil et niveau de protection avec recommandation. Le PDF porte un QR code d’authenticité et convient aux audits, aux assureurs et à la documentation NIS 2.
Nom, cours, dates de la formation et du test pratique, référence aux normes, signature et numéro de certificat vérifiable avec QR code.
Toutes les formations réalisées, horodatées et avec taux de participation, rattachées aux exigences. Également pour l’ISO 27001, le RGPD, l’AI Act et la cyberassurance.
Chaque personne ne voit que son propre résultat : réaction à chaque e-mail de test, indices qui permettaient de repérer l’arnaque, et ce que l’appareil a révélé.
Voici comment se déroule ma formation.
Vous connaissez la technique mieux que n’importe quel cours. Ce qui manque, c’est le temps de couvrir proprement le facteur humain. Je prends entièrement en charge la formation et la simulation – vous obtenez une sensibilisation efficace et un tableau de bord qui montre les progrès au lieu de simplement compter les clics.
Trois options – vous choisissez celle qui vous convient.
Je forme votre équipe en personne – sur place ou en ligne, par l’échange et avec des exemples tirés de votre quotidien.
Vous formez vous-même : je fournis les supports prêts à l’emploi, vous les diffusez en interne – à votre rythme.
Chaque personne apprend en ligne comme elle le préfère – par texte ou vidéo, à son rythme, en choisissant les contenus.
D’abord former, ensuite tester – volontairement dans cet ordre.
-
Formation initiale
Je commence par former votre équipe (ou vous le faites avec mes supports). Tout le monde part avec les mêmes bases.
-
Test de phishing pour s’auto-évaluer
Ce n’est qu’ensuite que suit l’attaque simulée – non pas comme un examen, mais comme une auto-évaluation : chacun voit si ses acquis tiennent au quotidien.
-
Une culture de la sécurité, rafraîchie si besoin
La formation et le test font naître dans l’entreprise une culture de la sécurité constructive, que vous renouvelez simplement le moment venu.
Votre bilan repose sur les résultats de votre équipe après la formation – il montre le niveau que vous vouliez atteindre, pas le point de départ sans protection.
Les nouveaux membres de l’équipe s’ajoutent plus tard en un clic : ils reçoivent aussitôt les supports de formation en ligne et un premier autotest – et rejoignent la prochaine formation commune avec les mêmes bases.
L’ordre inverse – et pourquoi je le déconseille.
Du point de vue de la direction, il paraît souvent logique de faire d’abord un état des lieux par un test, puis de décider si des formations sont nécessaires. Techniquement, c’est possible – je vous le mets en place.
Un « test de référence » préalable fournit certes des chiffres, mais il grille précisément la bienveillance dont vous aurez besoin plus tard pour le déploiement : celui qui se sent pris en faute se ferme intérieurement à la sensibilisation. Un test sans formation préalable ne mesure que le point de départ, à zéro. Ma méthode inverse les choses : d’abord donner les moyens, ensuite vérifier.
Sans abonnement, selon vos besoins et toujours avec mon accompagnement personnel.
Pour la mise en œuvre.
Questions fréquentes
S’agit-il d’un abonnement ?
Combien cela coûte-t-il ?
L’effet d’une formation unique dure-t-il vraiment ?
Ai-je besoin d’un service informatique pour cela ?
Comment se déroule une formation avec vous ?
Quelqu’un chez nous sera-t-il exposé ou surveillé ?
Est-ce que je remplis ainsi le RGPD, NIS 2, l’ISO 27001 ou les exigences de mon assureur ?
Que se passe-t-il en cas de changement de personnel ?
Est-ce que je reçois une attestation ou un certificat ?
Est-ce que cela couvre aussi la fraude par IA et les deepfakes ?
Les écoles et les associations sont-elles vraiment gratuites ?
En combien de temps puis-je démarrer ?
Votre question n’y figure pas ?
Posez-la-moi directement. Une adresse e-mail n’est nécessaire que si vous souhaitez recevoir ma réponse.
Mis en place en une heure – sans service informatique.
Choisir un cours, inscrire votre équipe, c’est parti. Les attestations sont générées automatiquement au passage.