Qui se cache derrière secureIT ?
Je m’appelle Patrick Ihle. J’ai fondé secureIT en 2023, et c’est moi qui établis votre devis, qui me tiens devant votre équipe et qui réponds au téléphone. Ce n’est pas une faiblesse, c’est une exigence de qualité.
secureIT n’est ni une équipe ni une agence. J’ai créé la plateforme, l’offre et le soutien aux écoles et associations pour donner au plus grand nombre accès à la cybersécurité et contribuer ainsi à sécuriser une part de notre avenir. Là où je ne peux pas assurer un accompagnement personnel faute de temps, la plateforme prend le relais, pour que les formations fondées sur ma méthode restent accessibles à vos équipes, même sans moi.
Pour moi, la sensibilisation consiste à entraîner réellement les participants et leurs entreprises et à lever les incertitudes. Il s’agit de sécurité. De sécurité dans les gestes du quotidien.
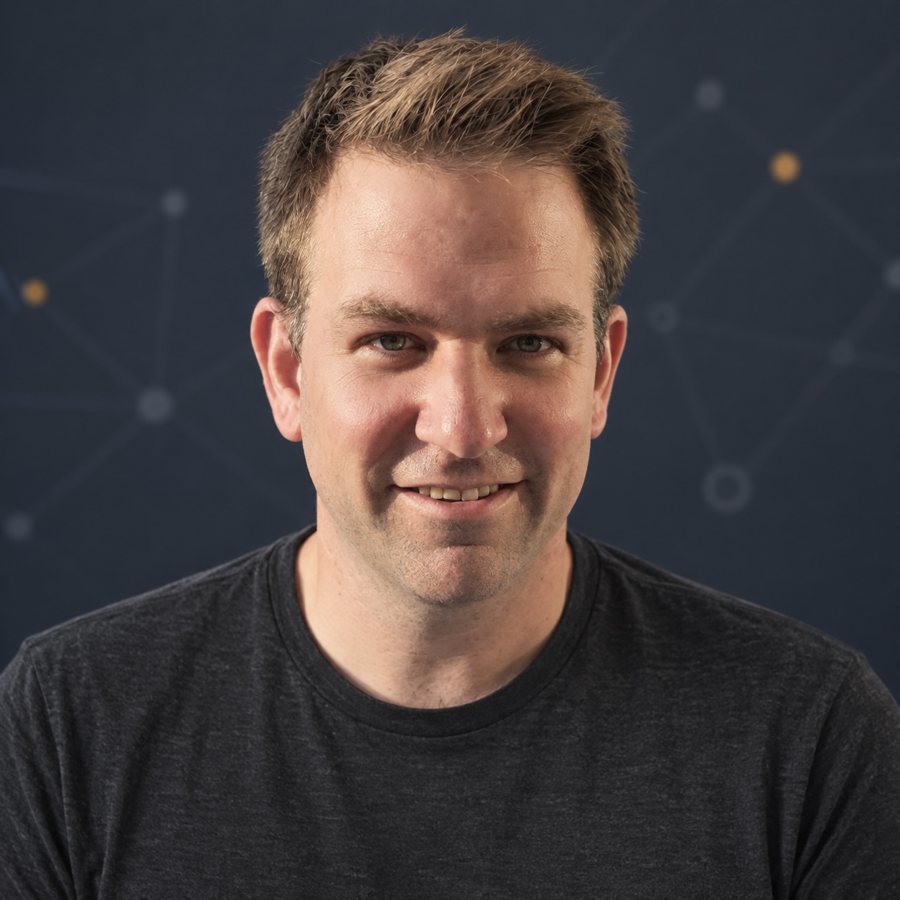
Profil
Sécurité de l’information · gouvernance, risques et conformité · stratégie IA et données · informatique de santé
- Fondateur et gérant de secureIT UG (haftungsbeschränkt), société allemande à responsabilité limitée
- Activité principale : sécurité de l’information, gouvernance et systèmes de management
- Responsable du développement d’un système de management de la sécurité de l’information (SMSI)
- Ingénieur diplômé (Dipl.-Ing.) en technologies de l’information, spécialisation réseaux et génie logiciel (DHBW Lörrach)
- Dans le développement logiciel depuis 2003 : développeur, chef de produit, architecte logiciel, chef d’équipe et de projet
- En parallèle : formateur, enseignant et examinateur
J’entraîne des personnes, pas des dispositifs de protection.
La phrase la plus fréquente après un incident est : « Le collaborateur a cliqué. » Je la crois fausse. Quelqu’un qui ouvre toute la journée des candidatures, des factures et des demandes de rendez-vous fait exactement ce pour quoi il est là. Les attaques sont conçues pour s’insérer précisément dans ce quotidien de travail.
Toute entreprise a besoin d’un rempart technique, et il relève du service informatique : pare-feu, filtre antispam, gestion des droits, sauvegarde. Mon sujet, c’est ce qu’il ne peut pas empêcher : l’attaque qui emprunte la voie officielle, avec des identifiants valides et une demande qui paraît plausible au quotidien.
Il ne s’agit donc pas de ranger les personnes dans une série de mesures techniques. Personne ne devient ici un élément technique. Il s’agit d’entraîner les personnes et de les rendre capables de reconnaître et d’empêcher une attaque. Et de leur permettre de faire en sécurité, au quotidien, ce qu’elles doivent et peuvent faire de toute façon : passer par les portes prévues, accéder aux informations par la voie sûre, et savoir quoi faire si quelque chose arrive malgré tout. C’est une compétence recherchée partout aujourd’hui, au travail comme dans la vie privée.
C’est aussi pour cela que chez moi personne n’est montré du doigt. L’entreprise ne voit que des résultats anonymisés, le résultat personnel n’est envoyé qu’à la personne concernée. Qui redoute l’évaluation ne signalera pas le vrai incident plus tard, et c’est précisément ce moment qui est décisif.
En personne chez vous, ou le même contenu entièrement en ligne.
Les deux sont la même chose, sous une forme différente. Vous choisissez ce qui convient à votre entreprise : une séance avec moi sur place, ou la version en ligne que vous menez sans moi.
En personne, sur devis individuel
Je viens dans votre entreprise, votre cabinet ou votre atelier et je forme directement votre équipe. Pas d’avalanche de diapositives, mais des démonstrations en direct : comment on falsifie un expéditeur, ce qu’une image chargée à distance révèle sur le destinataire, à quelle vitesse un mot de passe volé réapparaît ailleurs.
- Contenus adaptés à votre secteur et à vos processus réels
- Les questions trouvent réponse dans la salle, pas dans un système de tickets
- Date, contenu et prix sur devis individuel
- Sur demande, la simulation de phishing ensuite, comme mise en pratique
En ligne, en vidéo personnelle
Si une séance commune ne convient pas, à cause du travail posté, de plusieurs sites ou simplement d’un délai trop court, vous suivez la même formation en ligne. Dans les vidéos, j’explique exactement comme je le ferais dans la salle ; ce n’est pas une plateforme d’apprentissage anonyme, mais ma formation sous une autre forme.
- Chacun choisit son rythme, selon ses connaissances et non selon le groupe
- Actif plutôt que passif : quiz, exemples à reproduire, répétition
- Pas de rendez-vous nécessaire, pause et reprise à tout moment
- Attaques de phishing simulées ensuite, attestation par personne incluse
Pour les écoles, il existe une troisième forme : des séquences de cours prêtes à l’emploi que l’enseignant mène lui-même au tableau pendant que la classe participe sur téléphone. C’est gratuit pour les écoles et les organismes à but non lucratif.
D’abord construire, ensuite sécuriser
J’ai écrit mon premier programme en 1996. L’enthousiasme est resté, même après vingt ans de vie professionnelle. Je développe encore moi-même aujourd’hui, y compris cette plateforme.
J’ai débuté ma carrière dans le secteur de la santé en 2003 : d’abord comme développeur, puis comme chef de produit, architecte logiciel et chef d’équipe et de projet. Pendant ces années, j’ai constitué des équipes, conçu des architectures logicielles et mis des produits sur le marché. La responsabilité de solutions logicielles fait encore partie de mon quotidien.
En parallèle, je me suis formé à la sécurité informatique, des deux côtés : sur le plan stratégique, en contribuant à élaborer et à contrôler des politiques de sécurité, et sur le plan pratique, en travaillant sur les vulnérabilités d’infrastructures réelles. Qui a construit un logiciel sait mieux où il casse.
Ce que je fais aujourd’hui
Dans mon activité principale, je travaille dans la sécurité de l’information et j’accompagne la direction sur des sujets stratégiques, opérationnels et de gouvernance. Je me concentre là où pilotage de l’entreprise, sécurité de l’information et conformité se rejoignent.
Concrètement, je pilote l’évolution du système de management de la sécurité de l’information et du système de management intégré, je coordonne les principaux sujets de gouvernance, de risques et de conformité et je dirige les mesures qui en découlent. S’y ajoutent des initiatives stratégiques autour de la gouvernance de l’IA, de la stratégie des données et du développement logiciel sécurisé : des projets où sécurité, exigences réglementaires, innovation et faisabilité économique doivent être conciliées.
Pour vous, cela signifie deux choses. D’abord : quand vous m’interrogez sur NIS 2, le RGPD ou la preuve des formations, vous répond quelqu’un qui n’a pas seulement lu ces exigences, mais doit les appliquer dans sa propre organisation. Ensuite : je sais ce que l’on ressent quand des règles de sécurité se heurtent à un quotidien qui doit continuer à fonctionner. C’est pourquoi je ne vous remettrai pas une liste de mesures que personne ne tient.
Pourquoi j’enseigne
Transmettre le savoir est pour moi la partie la plus enrichissante du travail. En vingt ans, j’ai accompagné des centaines d’étudiants, formé des apprentis et intégré de nouveaux collègues. En parallèle, je reste formateur, enseignant et examinateur, aussi bien dans des centres de formation pour adultes que devant des classes qui découvrent pour la première fois à quoi ressemble une véritable attaque Wi-Fi.
Cela façonne ma manière de former : pas de diapositives remplies de jargon, mais des démonstrations en direct. Je montre comment on falsifie un expéditeur, ce qu’une image chargée à distance révèle sur vous, à quelle vitesse un mot de passe volé est réutilisé. Ce qu’on a vu une fois, on ne peut plus le minimiser.
La technique était là. Les gens cliquaient quand même.
Les entreprises que j’ai vues avaient beaucoup investi : pare-feu, antivirus, contrôle d’accès, segmentation réseau propre. Et pourtant, l’attaque réussie est passée par un e-mail que quelqu’un a ouvert parce qu’il semblait plausible et qu’on était vendredi après-midi.
L’e-mail est un moyen de communication peu sûr. Il l’était dès la conception du protocole, et cela n’a pas changé. Les expéditeurs peuvent être falsifiés, les messages sont le plus souvent non chiffrés, les pièces jointes peuvent transporter du code malveillant. Il existe des solutions techniques à chacun de ces problèmes, mais elles ne sont jamais toutes déployées partout en même temps. Les rançongiciels arrivent presque toujours par e-mail. Au final, tout dépend de la vigilance de la personne devant l’écran, et de savoir si quelqu’un lui a montré à quoi faire attention.
J’ai créé l’entreprise en 2023, à une époque où la pandémie et la guerre avaient accéléré la numérisation en Europe, et les attaques avec elle. Mon objectif n’est pas modeste : des solutions simples d’accès et applicables au quotidien pour protéger les personnes et les données. Pas seulement pour les grands groupes dotés d’un service de sécurité, mais pour les entreprises, cabinets, écoles et particuliers. La connaissance des attaques ne doit pas rester réservée aux spécialistes. Le numérique, oui, mais en toute sécurité.
Ce sur quoi vous pouvez me juger
- Personne n’est montré du doigt. L’entreprise ne reçoit que des résultats anonymisés, le résultat personnel n’est envoyé qu’à la personne concernée.
- Aucun mot de passe en clair. Lors des attaques simulées, je n’enregistre jamais un mot de passe saisi, seulement le fait qu’il y en a eu un.
- Aucune donnée transmise à des tiers. Serveurs en Allemagne, aucun partage, suppression sur simple demande.
- Une échelle honnête. Jusqu’à 200 collaborateurs, vous n’avez pas besoin de me parler. Réservez simplement dans le Cockpit.
- Joignable comme un être humain. Téléphone, WhatsApp, e-mail. Vous avez toujours la même personne au bout du fil.
Parlons-en brièvement.
Si vous vous demandez si cela convient à votre entreprise : appelez-moi ou prenez rendez-vous. Un échange ne coûte rien et permet généralement de savoir en un quart d’heure si nous pouvons travailler ensemble.