¿Qué hay detrás de secureIT?
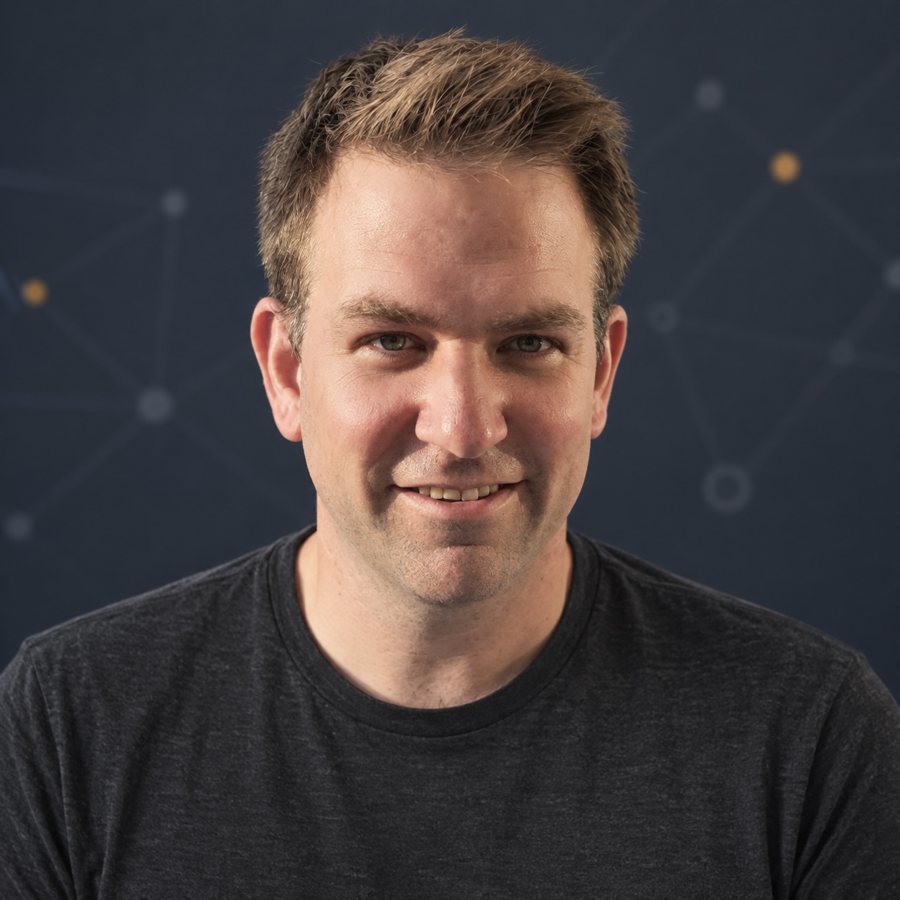
Me llamo Patrick Ihle. Fundé secureIT en 2023 y soy quien prepara su presupuesto, quien se pone delante de su equipo y quien contesta al teléfono. No es una carencia, es una exigencia de calidad.
secureIT no es un equipo ni una agencia. Creé la plataforma, la oferta y el apoyo a centros escolares y asociaciones para dar acceso a la ciberseguridad al mayor número posible de personas y así asegurar un poco nuestro futuro. Donde no puedo ofrecer atención personal por falta de tiempo, la plataforma toma el relevo, para que la formación basada en mi enfoque esté al alcance de sus equipos también sin mí.
Para mí, la concienciación consiste en entrenar de verdad a los participantes y a sus empresas y despejar dudas. Se trata de seguridad. Seguridad en lo que se hace cada día.
Perfil
Seguridad de la información · gobernanza, riesgo y cumplimiento · estrategia de IA y de datos · TI sanitaria
- Fundador y gerente de secureIT UG (haftungsbeschränkt), sociedad alemana de responsabilidad limitada
- Actividad principal: seguridad de la información, gobernanza y sistemas de gestión
- Responsable de la evolución de un sistema de gestión de la seguridad de la información (SGSI)
- Ingeniero titulado (Dipl.-Ing.) en tecnologías de la información, especialidad en redes e ingeniería de software (DHBW Lörrach)
- En el desarrollo de software desde 2003: desarrollador, product manager, arquitecto de software, jefe de equipo y de proyecto
- En paralelo: formador, docente y examinador
Entreno a personas, no a sistemas de protección.
La frase más habitual tras un incidente es: «El empleado hizo clic». Creo que es una frase equivocada. Quien abre todo el día candidaturas, facturas y solicitudes de citas hace exactamente aquello para lo que está. Los ataques están diseñados para encajar justo en ese día a día laboral.
Toda empresa necesita la barrera técnica, y su lugar está en manos del departamento de TI: cortafuegos, filtro antispam, gestión de permisos, copias de seguridad. Mi tema es lo que eso no puede impedir: el ataque que toma la vía oficial, con credenciales válidas y una petición que suena plausible en el trabajo diario.
No se trata, por tanto, de colocar a las personas en una fila de medidas técnicas. Aquí nadie se convierte en una pieza de tecnología. Se trata de entrenar a las personas y capacitarlas para reconocer y frenar un ataque. Y de que puedan hacer con seguridad, en el día a día, lo que de todos modos deben y pueden hacer: usar las puertas previstas, llegar a la información por la vía segura y saber qué hacer si, aun así, ocurre algo. Es una capacidad que hoy se pide en todas partes, en el trabajo y en la vida privada.
Por eso, conmigo nadie queda señalado. La empresa solo ve resultados anonimizados; el resultado personal llega únicamente a la persona afectada. Quien teme la evaluación no notificará después el incidente real, y es justo ese momento el que decide.
En persona en su empresa, o el mismo contenido totalmente en línea.
Ambas son lo mismo en distinta forma. Usted decide qué encaja con su empresa: una sesión conmigo in situ, o la versión en línea que realiza sin mí.
En persona, con presupuesto individual
Voy a su empresa, consulta, despacho o taller y formo directamente a su equipo. Nada de avalanchas de diapositivas, sino demostraciones en directo: cómo se falsifica un remitente, qué revela sobre el destinatario una imagen cargada a distancia, con qué rapidez reaparece en otro sitio una contraseña robada.
- Contenidos adaptados a su sector y a sus procesos reales
- Las preguntas se responden en la sala, no en un sistema de tickets
- Fecha, alcance y precio según presupuesto individual
- Si lo desea, después la simulación de phishing como prueba práctica
En línea, en formato de vídeo personal
Si una sesión conjunta no encaja, por turnos, varias sedes o simplemente falta de tiempo, realiza la misma formación en línea. En los vídeos explico exactamente como lo haría en la sala; no es una plataforma anónima, sino mi formación en otro formato.
- Cada persona elige su ritmo, según sus conocimientos y no según el grupo
- Activo en lugar de pasivo: preguntas de cuestionario, ejemplos para comprobar, repetición
- Sin cita previa, se puede pausar y continuar en cualquier momento
- Ataques de phishing simulados después, con justificante por persona
Para los centros escolares hay una tercera modalidad: secuencias didácticas listas que el docente dirige en la pizarra mientras la clase participa con el móvil. Es gratis para centros escolares y entidades sin ánimo de lucro.
Primero construir, luego proteger
Escribí mi primer programa en 1996. El entusiasmo sigue ahí, incluso después de veinte años de vida profesional. Todavía hoy desarrollo yo mismo, también esta plataforma.
Empecé mi carrera en el sector sanitario en 2003: primero como desarrollador, después como product manager, arquitecto de software y jefe de equipo y de proyecto. En esos años formé equipos, diseñé arquitecturas de software y lancé productos al mercado. La responsabilidad sobre soluciones de software sigue formando parte de mi día a día.
Paralelamente me especialicé en seguridad informática, desde ambos lados: en lo estratégico, ayudando a definir y supervisar políticas de seguridad, y en lo práctico, trabajando con las vulnerabilidades de infraestructuras reales. Quien ha construido software sabe mejor dónde se rompe.
A qué me dedico hoy
En mi actividad principal trabajo en seguridad de la información y apoyo a la dirección en cuestiones estratégicas, operativas y de gobernanza. Mi foco está donde convergen la gestión de la empresa, la seguridad de la información y el cumplimiento normativo.
En concreto, soy responsable de la evolución del sistema de gestión de la seguridad de la información y del sistema de gestión integrado, coordino los principales temas de gobernanza, riesgo y cumplimiento y dirijo las medidas que se derivan de ellos. A ello se suman iniciativas estratégicas sobre gobernanza de la IA, estrategia de datos y desarrollo seguro de software: proyectos en los que hay que conciliar seguridad, requisitos regulatorios, innovación y viabilidad económica.
Para usted esto significa dos cosas. Primero: cuando me pregunta por NIS2, el RGPD o la acreditación de la formación, le responde alguien que no solo ha leído esos requisitos, sino que tiene que aplicarlos en su propia organización. Segundo: sé lo que se siente cuando las normas de seguridad chocan con un día a día que además tiene que funcionar. Por eso no recibirá de mí una lista de medidas que nadie es capaz de mantener.
Por qué enseño
Transmitir conocimientos es para mí la parte más gratificante del trabajo. En veinte años he acompañado a cientos de estudiantes, formado a aprendices e incorporado a nuevos compañeros. En paralelo sigo trabajando como formador, docente y examinador, tanto en centros de formación de adultos como ante clases escolares que ven por primera vez cómo es de verdad un ataque wifi.
Eso marca mi forma de formar: nada de diapositivas llenas de tecnicismos, sino demostraciones en directo. Muestro cómo se falsifica un remitente, qué revela sobre usted una imagen cargada a distancia, con qué rapidez se reutiliza una contraseña robada. Lo que se ha visto una vez ya no se puede quitar importancia.
La tecnología estaba ahí. La gente hacía clic igualmente.
Las empresas que he visto habían invertido mucho: cortafuegos, antivirus, sistemas de control de acceso, una segmentación de red limpia. Y aun así, el ataque con éxito llegó por un correo que alguien abrió porque parecía plausible y porque era viernes por la tarde.
El correo electrónico es un canal inseguro. Lo era cuando se diseñó el protocolo y no ha cambiado. Los remitentes se pueden falsificar, los mensajes suelen ir sin cifrar y los adjuntos pueden transportar código malicioso. Hay soluciones técnicas para cada uno de estos problemas, pero nunca están todas activas en todas partes a la vez. El ransomware llega casi siempre por correo. Al final decide la atención con que lo maneja la persona ante la pantalla, y si alguien le ha enseñado en qué fijarse.
Fundé la empresa en 2023, en un momento en que la pandemia y la guerra habían acelerado la digitalización en Europa, y con ella los ataques. Mi objetivo no es modesto: soluciones accesibles y aplicables en el día a día para proteger a personas y datos. No solo para grandes empresas con su propio departamento de seguridad, sino para empresas, consultas, despachos, centros escolares y particulares. El conocimiento sobre los ataques no debe quedarse en manos de especialistas. Digitalización sí, pero con seguridad.
En qué puede medirme
- Nadie queda señalado. La empresa solo recibe resultados anonimizados; el resultado personal llega únicamente a la persona afectada.
- Ninguna contraseña en texto claro. En los ataques simulados nunca guardo una contraseña introducida, solo el hecho de que se introdujo una.
- Ningún dato a terceros. Servidores en Alemania, sin cesión, borrado a petición.
- Una escala honesta. Hasta 200 empleados no necesita hablar conmigo. Reserve directamente en el Cockpit.
- Localizable como una persona. Teléfono, WhatsApp, correo. Siempre le atiende la misma persona.
Hablemos un momento.
Si se pregunta si esto encaja con su empresa: llámeme o reserve una cita. Una conversación no cuesta nada y suele aclarar en un cuarto de hora si podemos trabajar juntos.