Vous parlez à chaque dirigeant tous les trimestres. Deux lignes suffisent.
Vos clients de 10 à 50 salariés n’ont pas de service informatique, mais un assureur, un grand donneur d’ordre ou un délégué à la protection des données qui demande des attestations de formation. Vous n’avez rien à expliquer ni à vendre. Un paragraphe dans votre lettre aux clients avec votre lien, je m’occupe du reste.
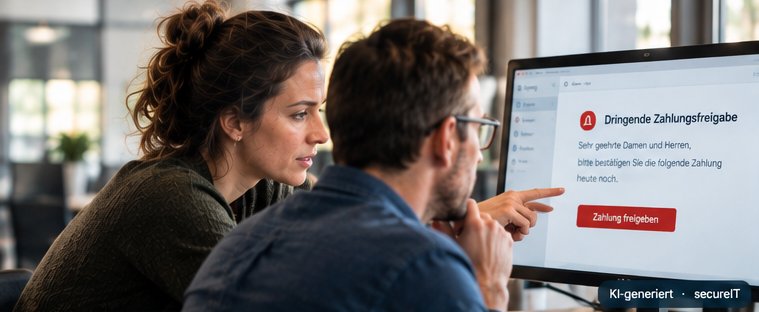
Les attaques qui atterrissent dans la comptabilité de vos clients.
C’est précisément ce que la formation entraîne. Sinon, chacun de ces cas finit au cabinet sous forme de question, d’annulation ou de déclaration de sinistre.
Fournisseur connu, nouvelles coordonnées bancaires, la comptabilité paie. Le grand classique dans les entreprises sans principe des quatre yeux.
« Je suis en rendez-vous, faites vite un virement urgent … » adressé à la personne qui a la procuration bancaire.
Prétendu remboursement ou relance avec un lien vers une fausse page de connexion, souvent avec le nom du cabinet dans l’objet.
Quelqu’un se fait passer pour votre cabinet et demande au client des documents ou des identifiants.
Le paragraphe à insérer tel quel.
Formulation neutre, sans discours publicitaire, avec votre lien partenaire. Trouve sa place dans chaque lettre trimestrielle entre les échéances fiscales et les informations.
Sécurité informatique : attestation de formation pour les assureurs et les donneurs d’ordre

Les cyberassureurs, les grands donneurs d’ordre et la chaîne d’approvisionnement NIS 2 demandent de plus en plus la preuve que les collaborateurs ont été formés au phishing. Pour les entreprises sans service informatique, il existe une solution simple : formation en ligne, test de phishing et certificat vérifiable en un seul parcours, 49 € par personne en paiement unique, sans abonnement, mis en place en dix minutes. Informations et démarrage sur VOTRE-LIEN-PARTENAIRE. Si vous le souhaitez, nous vous mettons en relation.
Voici à quoi cela ressemble concrètement.
Cockpit, rapport d’équipe, certificat et attestation d’une entreprise fictive de douze personnes. Les noms et les résultats sont inventés ; la présentation est exactement celle que vous verrez ensuite.
Groupes, personnes inscrites et coût si tout le monde termine. C’est d’ici que vous lancez la formation, le test initial ou une nouvelle campagne.
Taux de clic et de saisie de l’équipe, comparaison avec l’ensemble des campagnes, participation à la formation et à l’entraînement. Anonymisé.
Résultats en un coup d’œil et niveau de protection avec recommandation. Le PDF porte un QR code d’authenticité et convient aux audits, aux assureurs et à la documentation NIS 2.
Nom, cours, dates de la formation et du test pratique, référence aux normes, signature et numéro de certificat vérifiable avec QR code.
Toutes les formations réalisées, horodatées et avec taux de participation, rattachées aux exigences. Également pour l’ISO 27001, le RGPD, l’AI Act et la cyberassurance.
Chaque personne ne voit que son propre résultat : réaction à chaque e-mail de test, indices qui permettaient de repérer l’arnaque, et ce que l’appareil a révélé.
Voici comment se déroule ma formation.
Vous vous inscrivez une fois comme partenaire, ajoutez votre lien dans la lettre aux clients, et c’est terminé. Le client achète lui-même au prix catalogue, je me charge de la formation, du test et de l’attestation. La commission est créditée à réception du paiement, y compris pour le renouvellement l’année suivante.
Trois options – vous choisissez celle qui vous convient.
Je forme votre équipe en personne – sur place ou en ligne, par l’échange et avec des exemples tirés de votre quotidien.
Vous formez vous-même : je fournis les supports prêts à l’emploi, vous les diffusez en interne – à votre rythme.
Chaque personne apprend en ligne comme elle le préfère – par texte ou vidéo, à son rythme, en choisissant les contenus.
D’abord former, ensuite tester – volontairement dans cet ordre.
-
Formation initiale
Je commence par former votre équipe (ou vous le faites avec mes supports). Tout le monde part avec les mêmes bases.
-
Test de phishing pour s’auto-évaluer
Ce n’est qu’ensuite que suit l’attaque simulée – non pas comme un examen, mais comme une auto-évaluation : chacun voit si ses acquis tiennent au quotidien.
-
Une culture de la sécurité, rafraîchie si besoin
La formation et le test font naître dans l’entreprise une culture de la sécurité constructive, que vous renouvelez simplement le moment venu.
Votre bilan repose sur les résultats de votre équipe après la formation – il montre le niveau que vous vouliez atteindre, pas le point de départ sans protection.
Les nouveaux membres de l’équipe s’ajoutent plus tard en un clic : ils reçoivent aussitôt les supports de formation en ligne et un premier autotest – et rejoignent la prochaine formation commune avec les mêmes bases.
L’ordre inverse – et pourquoi je le déconseille.
Du point de vue de la direction, il paraît souvent logique de faire d’abord un état des lieux par un test, puis de décider si des formations sont nécessaires. Techniquement, c’est possible – je vous le mets en place.
Un client qui veut seulement « tester » si ses équipes cliquent obtient un taux de clics, mais aucune attestation. Pour les assureurs et les donneurs d’ordre, c’est la formation justifiée qui compte. D’où l’ordre : former d’abord, tester ensuite. Un test sans formation préalable ne mesure que le point de départ, à zéro. Ma méthode inverse les choses : d’abord donner les moyens, ensuite vérifier.
Sans abonnement, selon vos besoins et toujours avec mon accompagnement personnel.
Les données des clients et de paie restent dehors, même si l’IA irait plus vite.
L’IA fait gagner du temps au cabinet, tant qu’aucune donnée client ou de paie ne finit dans un chatbot. Depuis février 2025, vous devez en outre former votre équipe à la maîtrise de l’IA et le documenter.
- Le secret professionnel selon le § 57 StBerG (loi allemande sur les conseillers fiscaux) et le § 203 StGB (Code pénal allemand) s’applique aussi vis-à-vis des fournisseurs d’IA
- Obligation de formation selon l’art. 4 du règlement européen sur l’IA (AI Act), avec attestation par personne
- Modèle de charte IA et modèle d’accord d’entreprise gratuits
Pour votre cabinet.
20 % sur le premier achat et les suivants, crédités à réception du paiement, en compensation ou en versement.
Pour votre propre cabinet →Données de paie, bilans, accès DATEV : votre boîte de réception est aussi une cible. La page pour votre propre équipe, avec une note de décision pour la réunion des associés.
Page attestation pour les clients →Ce que demande l’assureur et à quoi ressemble l’attestation, à transmettre.
Questions fréquentes
Est-ce que je conseille ainsi sur des questions informatiques dont je ne veux pas répondre ?
Comment recevoir la commission sans établir de factures ?
Puis-je modifier le texte type ?
S’agit-il d’un abonnement ?
Combien cela coûte-t-il ?
L’effet d’une formation unique dure-t-il vraiment ?
Ai-je besoin d’un service informatique pour cela ?
Comment se déroule une formation avec vous ?
Quelqu’un chez nous sera-t-il exposé ou surveillé ?
Est-ce que je remplis ainsi le RGPD, NIS 2, l’ISO 27001 ou les exigences de mon assureur ?
Que se passe-t-il en cas de changement de personnel ?
Est-ce que je reçois une attestation ou un certificat ?
Est-ce que cela couvre aussi la fraude par IA et les deepfakes ?
Les écoles et les associations sont-elles vraiment gratuites ?
En combien de temps puis-je démarrer ?
Votre question n’y figure pas ?
Posez-la-moi directement. Une adresse e-mail n’est nécessaire que si vous souhaitez recevoir ma réponse.
S’inscrire une fois, l’ajouter une fois à la lettre aux clients, c’est fait.
Aucune obligation de conseil, aucun effort pour le cabinet. Le client clique, je livre.