Wieso ein (Cloud-)Backup nicht schützt vor einem Ransomware Befall
Leider zeigen schon zahlreiche Beispiele erfolgreicher Verschlüsselungsangriffe (Ransomware=Lösegeld), wie unlängst zum Beispiel auch beim bekannten Fahrrad Hersteller Prophete ges...
Leider zeigen schon zahlreiche Beispiele erfolgreicher Verschlüsselungsangriffe (Ransomware=Lösegeld), wie unlängst zum Beispiel auch beim bekannten Fahrrad Hersteller geschehen - dadurch insolvent gegangen - wie hinterhältig und rücksichtslos die Angreifer heute gegen deutsche Unternehmen vorgehen.
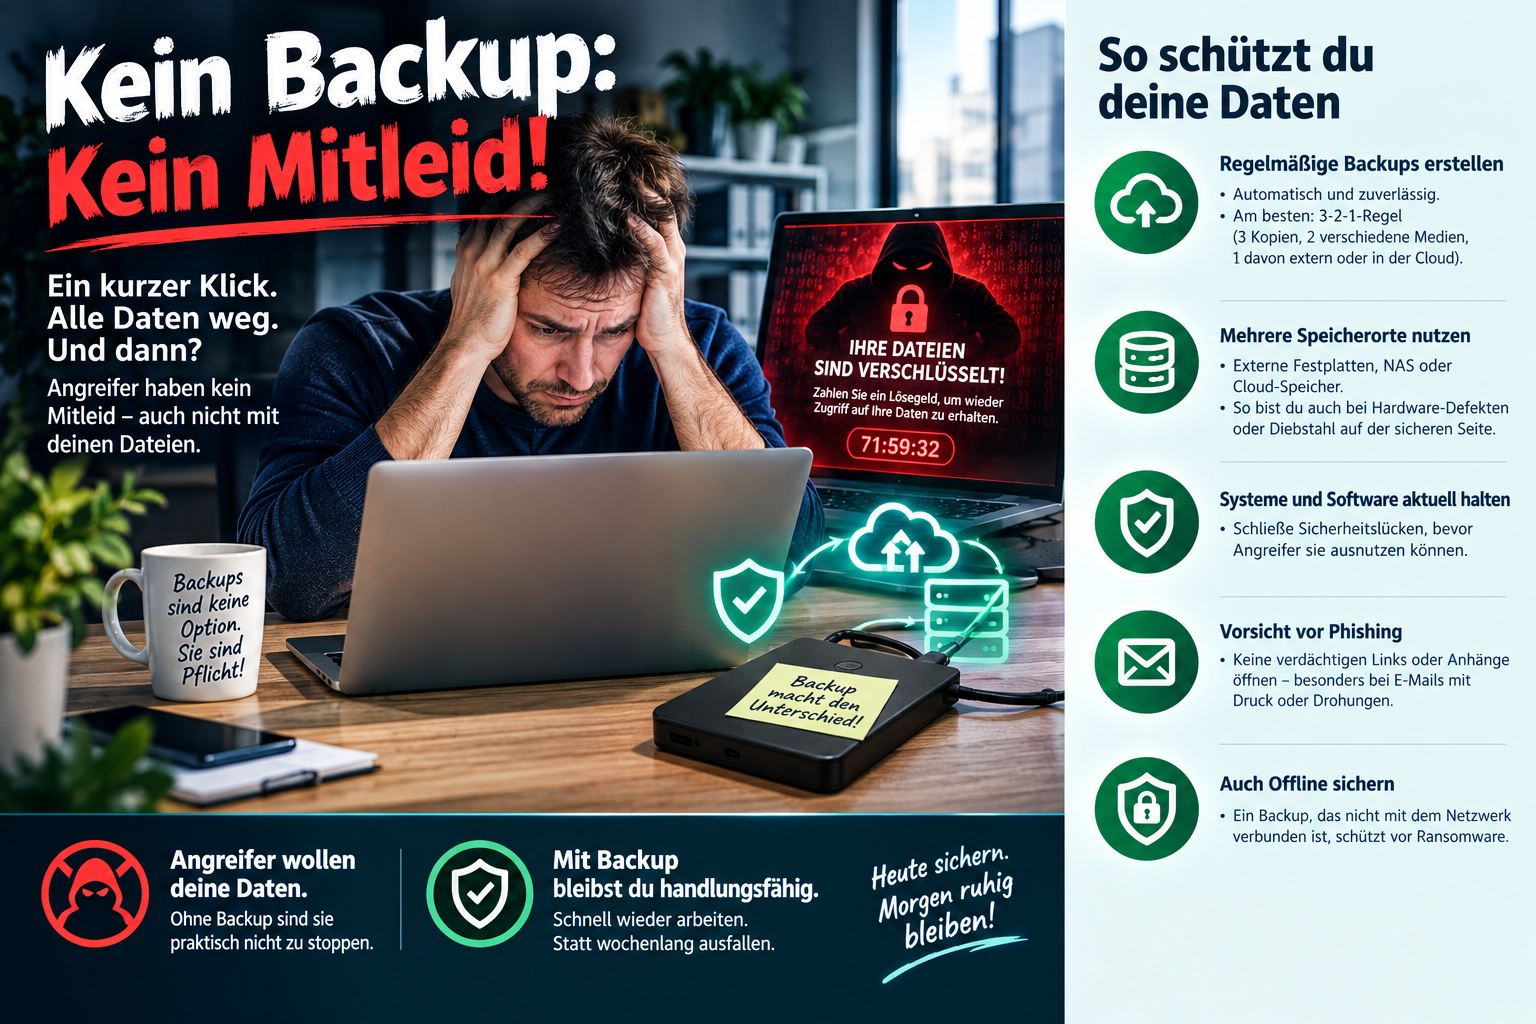
"Kein Backup: Kein Mitleid!"
ist ein sehr bekanntes, wenn auch mutloses Zitat unter IT Schützern.
Aber was wenn die Angreifer es gerade auf die Backups abgesehen hätten?
Ein paar Gedanken dazu aus der IT-Praxis eines Entwicklers ...
Mein wichtigster Punkt direkt zum Start in die Diskussion - Versetzt man sich mal in die Zielvorstellung der Angreifer-Entwickler: Da es oftmals schon gar nicht mehr um den Verkauf, oder die Nutzung der Daten geht, sondern um die Erpressung von Lösegeld zur Freigabe der Daten, besteht seitens der Angreifer auch ein sehr großes Interesse die Backups zu zerstören oder auch zu verschlüsseln! Nur so erhält man das Lösegeld.
Teilweise gibt es sogar Ransomware die gezielt Backup-Datenformaten und Endungen sucht und diese Dateien verschlüsselt oder entwendet damit gleich die wichtigsten (gesicherten) Dinge dabei sind. Ist doch klar!
Einfach einen großen Datenspeicher für das Backup im Serverraum bereitzustellen und dann nächtlich alles Wichtige im Unternehmen dort hin zu kopieren wäre die einfachste Strategie und ist leider, so fürchte ich, auch eine weit verbreitete in deutschen Unternehmen.
Welche Zugriffsrechte regeln den Zugriff auf dieses Laufwerk? Darf der Domain-Admin aus Gründen der besseren Machbarkeit zugreifen, oder gibt es einen extra AD-unabhängigen Account nur für das Backup? Wie wird sichergestellt, dass dort nichts gelöscht wird? Nichts überschrieben wird? Nichts verschlüsselt wird? Wie sieht die Backup-Strategie aus: Wieviele Tage wird das Backup vorgehalten? Gibt es eine physische Trennung der Backupdaten (abhängen von Festplatten, Netzen, wechseln von Datenträgern ...)? Sind alle Updates gemacht auf dem System und der Software?
All diese Fragen kann man sich genauso gut auch stellen, wenn man das Ganze in der Cloud umsetzt!
Es gibt hier keine Verbesserung durch die Verlagerung in eine Cloud in diesen Fragen. Bestimmte Zuständigkeiten (etwa für Updates und Überwachung) wandern von einer Person zu einer Anderen. Kosten werden umgelagert. Das Risiko und die Verantwortung bleiben jedoch bestehen. Man muss sich darüber hinaus um den dortigen Datenschutz kümmern. Der einzige wirklich große Vorteil, den man durch ein Backup in der Cloud unmittelbar bekommt, ist der Schutz vor physischem Einbruch in der Firma und vor Elementarschäden, nicht aber vor Hackerangriffen.
Will man sich vor Ransomware schützen, kommt es auf einen ganzheitlichen Ansatz an. Ein Backup in der Cloud zu haben ist dafür leider keine beruhigende Lösung. Es braucht aktuelle Anti-Malware Lösungen auf Servern und Arbeitsplätzen im Unternehmen um Grundsätzlich die Ausbreitung von Schadsoftware zu unterbinden. Ein umfängliches Update- und Patchkonzept. Es braucht neben einem geeignet versionierenden, dezentralen und erprobten Backup-Konzept gut konfigurierte Filter und Firewalls um sich vor Eindringlingen zu schützen, segmentierte Netze, ein durchdachtes Remote-Konzept (Homeoffice, Lieferanten etc.), Starke Passwörter, am besten Passkeys oder PW-Manager und vor allem und am meisten unterschätzt: Mitarbeiter Awareness
Wir wollen unseren Teil dazu beitragen.