Sie verwahren die Daten von hundert Betrieben. Eine Mail reicht.
Lohnabrechnungen mit IBAN und Sozialversicherungsnummern, Jahresabschlüsse, Finanzierungsunterlagen, DATEV- und ELSTER-Zugänge: In Ihrer Kanzlei liegt, was Kriminelle bei jedem einzelnen Mandanten erst suchen müssten. Sie haften für die Verschwiegenheit, auch wenn im Sekretariat jemand klickt. Ich trainiere Berufsträger, Fachangestellte und Auszubildende darauf, die eine gefälschte Mail zu erkennen: ohne IT-Projekt, ohne Fachchinesisch, in rund 45 Minuten pro Person.
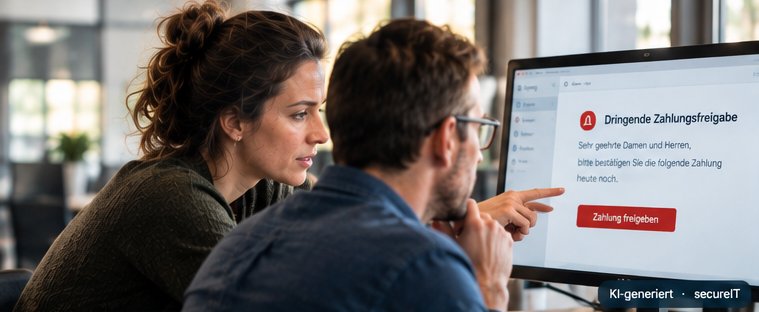
Schulung, Phishing-Test, sechs Monate Auffrischung und Nachweis. Kein Abo. Zwölf Köpfe: 588 € netto. Eine Partnerkanzlei mit 30 Köpfen: 1.470 € netto.
Online, jederzeit unterbrechbar, zwischen zwei Mandantenterminen oder in der ruhigen Woche nach dem 10. Ihr eigener Aufwand: Team eintragen, fertig.
Wer wann geschult wurde, plus Teamquote. Das Dokument für Datenschutzaufsicht, Berufshaftpflicht, Cyberversicherer und die eigene Kanzleiakte.
Montag Team eintragen, Freitag liegt der Nachweis im Cockpit. Ohne IT-Dienstleister, ohne Installation, DATEV und Kanzleisoftware bleiben unberührt.
Was Kriminelle mit Ihren Mandantendaten anfangen – und was es Sie kostet.
Den Wert Ihres Datenbestands können Sie kaum beziffern, die Angreifer können es. Mandantendaten werden nicht „gestohlen", sie werden kopiert: Sie haben sie weiterhin, und jemand anderes jetzt auch. Und anders als beim Einzelhändler nebenan trifft der Schaden nicht einen Betrieb, sondern alle Ihre Mandanten auf einmal.
Wer Ihre Lohnabrechnungen hat, kennt Namen, IBAN und Gehalt jeder Beschäftigten Ihrer Mandanten. Daraus wird die Mail an den Arbeitgeber: „Meine Bankverbindung hat sich geändert." Wer Ihre Buchhaltung hat, kennt Lieferanten, Rechnungsrhythmus und Beträge und fälscht die nächste Rechnung passgenau. Beides geschieht beim Mandanten, aber mit Ihrem Wissen, und der Mandant fragt sich, woher die Täter das hatten.
ELSTER-Vollmachten, DATEV-Zugänge und Bankdaten aus Unternehmen online öffnen den direkten Weg zum Geld: geänderte Erstattungskonten, manipulierte Voranmeldungen, Zahlungen aus dem Mandantenkonto. Die Finanzverwaltung meldet sich, wenn es zu spät ist.
Ein Mandant steht kurz vor Verkauf, Finanzierung oder Insolvenz, und seine Zahlen liegen beim Täter. Erpresst wird zuerst der Mandant, dann Sie. Wird nicht gezahlt, landen Jahresabschlüsse, Gehaltslisten und Ausweiskopien offen im Netz. Rückholen ist unmöglich, die Verschwiegenheit ist dauerhaft gebrochen.
Verschlüsselte Systeme bedeuten: keine Lohnabrechnung, keine Umsatzsteuer-Voranmeldung, keine Fristverlängerung mehr rechtzeitig beantragt, oft über Tage. Verspätungszuschläge bei allen Mandanten gleichzeitig, und jeder einzelne ruft an. Wiederanlauf, Forensik und Rechtsberatung kosten meist mehr als jedes Lösegeld.
Und das müssen Sie dann tun
Meldung an den Landesbeauftragten für Datenschutz, sobald ein Risiko für Betroffene nicht ausgeschlossen ist (Art. 33 DSGVO). Die Verschwiegenheit befreit nicht davon.
Information jedes betroffenen Mandanten bei hohem Risiko (Art. 34 DSGVO), und das sind bei Lohndaten auch deren Beschäftigte. Außerdem Anzeige an die Berufshaftpflicht und je nach Fall Strafanzeige.
Berufsrechtliche Verantwortung (§ 57 StBerG, § 203 StGB), mögliche Bußgelder und Schadensersatz gegenüber Mandanten. Mandate, die nach einem Vorfall wechseln, kommen nicht zurück.
Fast jeder dieser Fälle beginnt mit einer Mail, die eine Person für echt hielt. Dieses eine Erkennen trainiere ich.
So wird gerade Ihre Branche angegriffen.
Diese Szenarien bilde ich in realistischen Simulationen nach – damit Ihr Team sie im Ernstfall erkennt, statt sie erst im Schadensfall zu verstehen.
„Neues Dokument im Portal – bitte anmelden" oder „Ihr Zertifikat läuft ab" führt auf eine nachgebaute Anmeldeseite.
Eine angebliche Vollstreckungsankündigung oder Erstattungsmitteilung mit Link oder Anhang, oft mit dem Namen eines echten Mandanten im Betreff.
Ein Mandant schickt „die fehlenden Rechnungen für die USt-Voranmeldung". Das Konto des Mandanten ist echt, nur übernommen, und der Anhang bringt die Schadsoftware ins Haus.
Kurz vor dem Lohnlauf meldet eine „Mitarbeiterin“ des Mandanten ihre neue Bankverbindung, oder der Partner bittet per KI-Sprachnachricht um eine dringende, vertrauliche Überweisung.
Was Sie müssen – und was Sie damit abhaken.
Für Steuerkanzleien zählen das Berufsrecht (StBerG, BOStB, § 203 StGB), die DSGVO und bei Cyberpolicen die Obliegenheiten des Versicherers. Eine eigene Schulungsvorschrift wie für Arztpraxen gibt es für Steuerberater nicht, aber im Schadensfall fragen Aufsicht, Haftpflicht und Versicherer, was Sie organisatorisch getan haben.
Der Durchlauf deckt die Sensibilisierung Ihres Teams ab und belegt sie mit Zeitstempel: das, was Datenschutzaufsicht, Berufshaftpflicht und Cyberversicherer unter „organisatorischen Maßnahmen" verstehen.
Bei Ihnen bleiben die förmliche Verpflichtung der Mitarbeitenden nach § 62 StBerG, das Vier-Augen-Prinzip bei Zahlungen und die Technik: Verschlüsselung, Backups, Updates bei Ihrem IT-Dienstleister oder Ihrer DATEV-Betreuung.
Alle Pflichten im Einzelnen, mit Paragraf und Angriffsszenario
Der Kurs sensibilisiert Ihr Team für Social Engineering und den Umgang mit Mandantendaten. Der Nachweis belegt, dass Sie sensibilisiert haben.
Die förmliche Verpflichtung nehmen Sie selbst vor. Der Kurs liefert, was danach fehlt: Fachangestellte, Auszubildende und Lohnbuchhaltung wissen, welche Anfragen sie nicht beantworten dürfen und wie sie sie erkennen.
Alle durchlaufen denselben Kurs wie die Berufsträger, vom Partner bis zur Aushilfe in der Belegerfassung.
Geschultes Personal ist der organisatorische Teil und wird mit Zeitstempel dokumentiert. Verschlüsselung, Backups und Zugriffskontrolle ergänzt Ihr IT-Dienstleister.
Der Kurs übt den internen Meldeweg: wer ruft wen an, was wird notiert, was bleibt aus. Die Meldung selbst und das Verzeichnis führen Sie bzw. Ihr Datenschutzbeauftragter.
Die Schulung mit Nachweis ist genau das, was Versicherer im Fragebogen abfragen. Die Rückruf-Regel vor Überweisungen ist ein eigenes Kapitel; das Vier-Augen-Prinzip regeln Sie intern.
Nicht Teil der Awareness – bei Ihnen bzw. Ihrem IT-Dienstleister oder Ihrer DATEV-Betreuung.
Der Nachweis ist Ihre Antwort auf diese Frage. Was er nicht ist: eine Fortbildung im Steuerrecht. Das Training schult Ihre ganze Kanzlei im Erkennen von Angriffen, nicht Ihre Berufsträger im Fach.
Das haben Sie nach dem Durchlauf in der Hand.
Nichts davon schreiben Sie selbst. Nach dem letzten Abschluss im Team liegt alles im Cockpit, Sie laden es herunter und legen es zur Kanzleiakte. Den Auftragsverarbeitungsvertrag kann Ihr Datenschutzbeauftragter vorab prüfen, er liegt offen.
Eine Seite: Ausgangslage, Kosten für 12, 25 und 40 Köpfe, Aufwand, was es ist und was nicht, Beschlussvorschlag. Zum Ausdrucken für die nächste Besprechung.
📋 Schulungsnachweis mit ZeitstempelWer wann geschult wurde, Teamquote des Phishing-Tests, Zeitstempel. Unter Beispiele sehen Sie ein Muster mit fiktiven Daten, so wie es Ihr Makler bekommt.
🔎 Zertifikat je Person, prüfbarJede Person erhält eine Teilnahmebescheinigung, deren Echtheit jeder online prüfen kann.
🔒 AuftragsverarbeitungsvertragIch verarbeite Namen und Mail-Adressen Ihrer Mitarbeitenden, auf Servern in Deutschland. Mandantendaten berühre ich nie. Der Vertrag kommt mit der Registrierung zustande, als PDF für Ihre Datenschutzakte.
So sieht das konkret aus.
Cockpit, Team-Report, Zertifikat und Nachweis einer fiktiven Firma mit zwölf Personen. Alle Namen und Ergebnisse sind erfunden, der Aufbau ist exakt der, den Sie später selbst sehen.
Gruppen, eingetragene Personen und die Kosten, wenn alle abschließen. Von hier aus starten Sie Schulung, Ersttest oder Wiederholungslauf.
Klick- und Eingabequote des Teams, Einordnung im Vergleich zu allen Testläufen, Beteiligung an Schulung und Training. Anonymisiert.
Ergebnis im Überblick und Schutzniveau mit Empfehlung. Das PDF trägt einen Echtheits-QR und eignet sich für Audit, Versicherer und NIS2-Dokumentation.
Name, Kurs, Datum von Schulung und Praxistest, Normbezug, Unterschrift und prüfbare Zertifikatsnummer mit QR-Code.
Alle durchgeführten Schulungen mit Zeitstempel und Teilnahmequote, zugeordnet zu den Anforderungen. Auch für ISO 27001, DSGVO, AI Act und Cyberversicherung.
Jede Person sieht nur ihr eigenes Ergebnis: Reaktion je Testmail, woran der Betrug zu erkennen war, und was das Gerät verraten hat.
So läuft das Training bei mir ab.
In einer Steuerkanzlei zählen Sorgfalt, Diskretion und das Vertrauen der Mandanten, auch beim Thema Sicherheit. Deshalb befähige ich zuerst, statt zu prüfen: Berufsträger, Fachangestellte und Auszubildende starten mit demselben Wissensstand, bevor überhaupt ein simulierter Angriff kommt.
Zwei Wege – Sie wählen, was zu Ihnen passt.
Ich schule Ihr Team persönlich – vor Ort oder online, im Gespräch und mit Beispielen aus Ihrem Alltag.
Jede Person lernt online auf ihrem Wunschweg – per Text oder Video, im eigenen Tempo, mit Auswahl der Inhalte.
Erst schulen, dann testen – bewusst in dieser Reihenfolge.
-
Initiale Schulung
Zuerst befähige ich Ihr Team (oder Sie tun es mit meinen Unterlagen). Alle starten mit demselben Grundwissen.
-
Phishing-Test zur Selbstüberprüfung
Erst danach folgt der simulierte Angriff – nicht als Prüfung, sondern als Selbstcheck: Jede:r sieht, ob das Gelernte im Alltag sitzt.
-
Sicherheitskultur, bei Bedarf aufgefrischt
Aus Schulung und Test wächst eine konstruktive Sicherheitskultur im Betrieb, die Sie zu gegebener Zeit einfach wiederholen.
Ihr Lagebild entsteht aus den Ergebnissen Ihres Teams nach der Schulung – es zeigt den Zustand, den Sie erreichen wollten, nicht den ungeschützten Startpunkt.
Alles ohne Abo, nach Bedarf und immer mit meiner persönlichen Unterstützung.
Ein Ansprechpartner aus Südbaden, keine Hotline.
Ich bin Patrick Ihle, Gründer von secureIT, beruflich in der Informationssicherheit zu Hause und nebenberuflich seit über 20 Jahren Ausbilder und Dozent. secureIT ist mein eigener Betrieb in Ballrechten-Dottingen bei Freiburg. Wer bei mir bucht, hat einen Namen und eine Nummer, keine Hotline. Kanzleien in Südbaden besuche ich auf Wunsch vor Ort, alle anderen begleite ich online.
Mehr über michFür Ihre Kanzlei.
Drei simulierte Phishing-Mails an Ihre eigene Adresse. So sehen Sie vorab, wie der Test für Ihr Team aussieht.
Nachweis für die Cyberversicherung →Was der Versicherer im Fragebogen fragt und wie der Nachweis aussieht, zum Weiterleiten an Ihren Makler.
Für Ihre Mandanten →Zwei Zeilen im Mandantenrundschreiben, und Ihre Mandanten bekommen denselben Nachweis. Mit Partnerprovision.
Häufige Fragen
Sehe ich, welche Kollegin oder welcher Kollege auf die Test-Mail geklickt hat?
Berührt die Simulation DATEV, unsere Kanzleisoftware oder den Mailserver?
Wie überzeuge ich meine Mitberater in der Partnerrunde?
Erfüllt das die Obliegenheiten meiner Berufshaftpflicht und Cyberversicherung?
Was passiert mit den Daten meiner Mitarbeitenden, und kann mein Datenschutzbeauftragter das vorab prüfen?
Wie viel Zeit kostet das meine Kanzlei wirklich?
Kann ich das auch meinen Mandanten empfehlen?
Ist das ein Abo?
Was kostet das?
Hält der Effekt einer einmaligen Schulung überhaupt an?
Brauche ich dafür eine IT-Abteilung?
Wie läuft eine Schulung bei Ihnen ab?
Wird bei uns jemand vorgeführt oder überwacht?
Erfülle ich damit DSGVO, NIS2, ISO 27001 oder Versicherungsauflagen?
Was passiert bei Personalwechsel?
Bekomme ich einen Nachweis bzw. ein Zertifikat?
Deckt das auch KI-Betrug und Deepfakes ab?
Sind Schulen und Vereine wirklich kostenlos?
Wie schnell kann ich starten?
Ihre Frage ist nicht dabei?
Stellen Sie sie mir direkt. Eine E-Mail-Adresse brauchen Sie nur, wenn Sie meine Antwort erhalten möchten.
Partner, Fachangestellte und Azubis in einer Woche geschult.
Team eintragen, Kurs freischalten, fertig. Der Nachweis für Aufsicht, Haftpflicht und Versicherer liegt danach in der Kanzleiakte. Konto kostenlos, bezahlt wird erst beim Start.