Wissen

Was Awareness-Training wirklich bringt, in Zahlen.

Wie wirksam ist es, Menschen zu schulen? Lohnt sich das? Die Forschung gibt klare Antworten, und sie fallen deutlicher aus, als viele erwarten.

Zahlen und Fakten Blog

68 %

aller Datenpannen laufen über Menschen, meist über Social Engineering oder erbeutete Zugangsdaten.

Verizon Data Breach Investigations Report, 2024

Wo die Technik aufhört

Was sich technisch nicht verhindern lässt.

Firewalls, Virenscanner und Spamfilter fangen einen großen Teil der Angriffe ab. Den Perimeter zu bauen und zu betreiben ist und bleibt Aufgabe der IT. Was sie technisch nicht verhindern kann: eine überzeugende E-Mail, ein glaubwürdiger Anruf, ein gefälschtes Login-Formular. Diese Angriffe nehmen den offiziellen Weg, mit gültigen Zugangsdaten und einer plausiblen Bitte. Dagegen hilft kein weiteres Produkt, sondern Übung: den Angriff erkennen und wissen, was dann zu tun ist.

289 Mrd. €

Gesamtschaden durch Cyberangriffe auf deutsche Unternehmen im Jahr 2025. Davon 202 Milliarden Euro durch rein digitale Angriffe.

Bitkom Wirtschaftsschutz-Studie, 2025

87 %

der deutschen Unternehmen berichten von Datendiebstahl, Spionage oder Sabotage. 59 % fühlen sich durch Cyberangriffe existenzbedroht.

Bitkom, 2025

80 %

der angegriffenen Organisationen in Deutschland sind kleine und mittlere Unternehmen. „Zu klein für Angreifer" ist keine Schutzstrategie mehr.

BSI Lagebericht, 2025

Wirksamkeit

Was passiert, wenn man Menschen tatsächlich schult?

Die Frage ist berechtigt: Bringt das wirklich etwas, oder klicken die Leute danach trotzdem? Die Zahlen aus Studien mit hunderttausenden Teilnehmern sind überraschend eindeutig.

Ohne Training

33 %

der Mitarbeiter klicken auf simulierte Phishing-Mails, wenn sie noch nie eine Awareness-Schulung hatten. In Europa liegt der Wert bei 32,5 %.

KnowBe4 Phishing by Industry Benchmarking Report, 2025

Nach 12 Monaten Training

4 %

Klickrate nach einem Jahr regelmäßigem Training und Phishing-Simulationen. Das ist eine Reduktion um 86 % gegenüber dem Ausgangswert.

KnowBe4, 2025

Der Verlauf im Detail

Klickrate auf simulierte Phishing-Mails über zwölf Monate, Durchschnitt über alle Branchen. Quelle: KnowBe4, 2025.

Tag 1

Jeder dritte Mitarbeiter klickt. Das ist der Normalzustand ohne Schulung, kein Zeichen für besondere Nachlässigkeit, sondern für fehlende Übung.

90 Tage

Nach drei Monaten Training sinkt die Klickrate um über 40 %. Die Schulung zeigt bereits messbare Wirkung.

12 Monate

Die Klickrate liegt bei 4 %, eine Reduktion um 86 %. Der Unterschied zwischen geschulten und ungeschulten Teams ist an diesem Punkt nicht mehr subtil.

Ihr Betrieb in Zahlen

Was bedeutet das für Ihr Unternehmen?

Tragen Sie Ihre eigenen Werte ein. Die Ergebnisse rechnen sich sofort um, es wird nichts gespeichert und nichts übertragen.

25
50.000 €

Stillstand, Wiederherstellung, Anwalt, Meldepflichten, Reputationsschaden. Für kleine Betriebe liegen dokumentierte Fälle meist zwischen 20.000 und 200.000 €.

10 %
Ohne Training

8

Personen klicken bei einer einzigen Phishing-Welle

100 % Wahrscheinlichkeit, dass mindestens eine Person klickt

Nach 12 Monaten Training

1

Personen klicken bei einer einzigen Phishing-Welle

64 % Wahrscheinlichkeit, dass mindestens eine Person klickt

Risiko je Angriffswelle, ohne Training 50.000 €
Risiko je Angriffswelle, mit Training 32.000 €
Training für das ganze Team, einmalig 1.225 €
Vermiedenes Risiko je Angriffswelle 18.000 €

Modellrechnung: Risiko = erwartete Klicks × Anteil der Klicks, die zum Vorfall werden × geschätzter Schaden. Die Klickrate nach Training ist aus dem Verhältnis 33 % zu 4 % (KnowBe4, 2025) auf Ihre Ausgangslage übertragen. Nicht jeder Klick wird zum Vorfall, aber jeder Vorfall beginnt mit einem.

Was das konkret für Ihre Branche heißt, mit den jeweiligen Pflichten und typischen Angriffen:

Die Vergessenskurve

Warum einmal schulen nicht reicht.

Der Psychologe Hermann Ebbinghaus hat bereits 1885 gezeigt, dass Menschen Gelerntes schnell wieder vergessen, wenn es nicht wiederholt wird. Moderne Studien bestätigen seine Ergebnisse für den Bereich Cybersicherheit.

67 %

des Gelernten vergessen nach 24 Stunden

Murre & Dros, PLOS One, 2015

79 %

vergessen nach einem Monat ohne Wiederholung

Murre & Dros, PLOS One, 2015

6 Mon.

Nach sechs Monaten ohne Auffrischung verfällt der Trainingseffekt signifikant

ISACA & div. Studien

Die Konsequenz: Wer einmal im Jahr eine Schulung durchführt und danach nicht mehr daran erinnert, hat nach sechs Monaten fast den Ausgangszustand wiederhergestellt. Training muss wiederholt und mit praktischen Tests kombiniert werden, damit es dauerhaft wirkt. ISACA empfiehlt Auffrischungen alle vier bis sechs Monate, ergänzt durch regelmäßige Simulationen.

Kosten & Nutzen

Was es kostet, nichts zu tun.

Awareness-Training wird oft als „weiches" Thema behandelt, aber die Zahlen zu Vorfallskosten und Einsparungen sind alles andere als weich.

4,8 Mio. $

durchschnittliche Kosten einer durch Phishing verursachten Datenpanne, weltweit. Darin enthalten: Forensik, Rechtskosten, Betriebsunterbrechung, Reputationsschaden und regulatorische Strafen.

IBM Cost of a Data Breach Report, 2025

1,5 Mio. $

weniger Schadenskosten bei Organisationen mit einem etablierten Awareness-Programm gegenüber solchen ohne. Das entspricht einer Reduktion der durchschnittlichen Vorfallskosten um über 30 %.

IBM Cost of a Data Breach Report, 2023

In Relation gesetzt: Ein Awareness-Training für 50 Mitarbeiter kostet bei secureIT unter 2.500 €. Eine einzelne Phishing-Datenpanne kostet im Durchschnitt das Zweitausendfache. Selbst wenn Training nur einen einzigen Vorfall in zehn Jahren verhindert, hat es sich um ein Vielfaches bezahlt gemacht.

Deutschland

Die Bedrohungslage vor der eigenen Tür.

Die Zahlen des BSI und der Bitkom zeigen: Deutsche Unternehmen sind kein Nebenschauplatz, sondern ein Hauptziel. Besonders betroffen sind kleine und mittlere Betriebe.

BSI Lagebericht 2025
  • 119 neue Schwachstellen pro Tag, ein Anstieg von 24 % gegenüber dem Vorjahr
  • 950 Ransomware-Anzeigen, davon 72 % mit Datenleak
  • 80 % der angegriffenen Organisationen waren KMU
  • Die Bedrohungslage bleibt auf „angespanntem Niveau"
Bitkom 2025
  • Gesamtschaden: 289 Milliarden Euro
  • Phishing: 26 %, Ransomware: 31 % der Schäden
  • 87 % der Unternehmen betroffen
  • 59 % fühlen sich existenzbedroht
Und heute

Allein in den letzten 7 Tagen hat das BSI 29 Mal vor Software gewarnt, die in Betrieben täglich läuft — davon 2 als kritisch eingestuft.

Betroffen sind diese Woche unter anderem Adobe Magento, VMware, Microsoft Windows. Die Jahreszahlen oben sind Rückblick, das hier ist der laufende Betrieb.

Die aktuelle Lage im Einzelnen →

Quelle: BSI, Warn- und Informationsdienst. Stand 01.11.2026, 06:00 Uhr.

Was NIS2 dazu sagt: Die europäische NIS2-Richtlinie verpflichtet betroffene Unternehmen ausdrücklich zu regelmäßigen Cybersecurity-Schulungen. Die DSGVO verlangt „organisatorische Maßnahmen", und darunter fällt die Sensibilisierung des Personals. Training ist keine Empfehlung, sondern eine gesetzliche Anforderung. Mehr zu NIS2 und DSGVO →

Erkenntnisse

Fünf Prinzipien, die wirksames Training von Alibi-Schulung unterscheiden.

Nicht jedes Training wirkt gleich. Die Forschung zeigt klare Muster, was funktioniert und was nur eine Compliance-Checkbox erfüllt, ohne das Verhalten zu ändern.

01

Erst schulen, dann testen.

Ein Phishing-Test ohne vorherige Schulung misst nur, dass Menschen klicken, und verbessert nichts. Schulung vor dem Test macht den Test zur Übung statt zur Falle. Die Akzeptanz im Team steigt, weil niemand das Gefühl hat, hereingelegt zu werden.

secureIT: Jeder Phishing-Lauf setzt eine abgeschlossene Awareness-Schulung voraus. Ohne Kurs kein Test.

02

Kurz und regelmäßig statt lang und einmalig.

Kurze Module von 5–10 Minuten, regelmäßig wiederholt, erzeugen stärkere Wissensspeicherung als einstündige Jahresschulungen. Das bestätigen sowohl die Vergessenskurve als auch die Praxisstudien von SANS und ISACA.

secureIT: Die Schulung besteht aus kurzen, abgeschlossenen Lektionen. Nachtest-Läufe können beliebig oft nachgebucht werden, ohne die Schulung erneut zu kaufen.

03

Praxis statt Theorie.

Simulierte Phishing-Angriffe sind das wirksamste Mittel, um Gelerntes zu verankern. Organisationen mit regelmäßigen Simulationen reduzieren reale Phishing-Vorfälle um bis zu 50 %. Der Effekt kommt nicht vom Wissen allein, sondern von der Erfahrung, einen Angriff unter realistischen Bedingungen zu erkennen.

secureIT: Drei realistische Phishing-Simulationen pro Lauf, verteilt über fünf Arbeitstage. Kein angekündigter Test, sondern E-Mails, die im normalen Arbeitsalltag ankommen.

04

Fehler meldbar machen, nicht bestrafen.

Die größte Gefahr nach einem Klick ist nicht der Klick selbst, sondern das Schweigen danach. Teams, die Fehlklicks sofort melden, begrenzen den Schaden. Teams, die Angst vor Konsequenzen haben, verschweigen den Vorfall, und aus einem Klick wird ein Sicherheitsvorfall.

secureIT: Die Auswertung zeigt Gruppenstatistiken, keine individuellen Namen. Niemand wird bloßgestellt. Wer geklickt hat, sieht sofort eine Aufklärungsseite: kein Tadel, sondern eine Erklärung.

05

Messbar machen, was sich verändert.

67 % der Organisationen können den Nutzen ihres Awareness-Trainings nicht belegen, weil sie Ergebnisse nicht messen. Ohne Messung bleibt Training eine Ausgabe, mit Messung wird es eine nachweisbare Verbesserung.

secureIT: Das Cockpit zeigt Klickraten, Abschlussquoten und den Verlauf über die Zeit. Jeder Lauf liefert Daten, und die Zertifikate dokumentieren, wer wann geschult wurde.

Das Ziel

Erkennen, melden, weiterarbeiten.

Niemand soll zur Sicherheitsanlage werden. Es geht um eine Fähigkeit, die heute überall gebraucht wird, beruflich wie privat: sehen, dass etwas nicht stimmt, es kurz sagen, und dann normal weiterarbeiten. Wer weiß, worauf zu achten ist, und sich traut, Verdächtiges zu melden, verschafft der IT den Vorsprung, den sie für alles Weitere braucht.

Vorher

Mitarbeiter erkennen Angriffe nicht, melden nichts, und IT erfährt von Vorfällen erst, wenn der Schaden bereits eingetreten ist. Ein typisches Unternehmen generiert mit reinem Compliance-Training nur rund 4.000 Datenpunkte pro Jahr, zu wenig, um Muster zu erkennen.

Nachher

Geschulte Mitarbeiter melden verdächtige E-Mails aktiv. In einer dokumentierten Fallstudie stieg die Zahl gemeldeter Phishing-Versuche um das 6,5-Fache. Die Klickrate sank von 16 auf 4 %, und die IT konnte echte Angriffe frühzeitig erkennen und stoppen.

Hoxhunt / Monster Energy, LyondellBasell

Der Punkt ist nicht, dass niemand mehr klickt. Das ist unrealistisch. Der Punkt ist, dass die Quote so niedrig wird, dass ein einzelner Klick aufgefangen werden kann, weil der Rest des Teams den Angriff erkennt und meldet. Und weil die Person, die geklickt hat, es sofort sagt, statt es zu verbergen.

Quellen

Studien und Berichte

Die Zahlen auf dieser Seite stammen aus den folgenden regelmäßig erscheinenden Berichten und Studien:

  • Verizon Data Breach Investigations Report (DBIR): jährliche Analyse realer Datenpannen weltweit, 2024
  • KnowBe4 Phishing by Industry Benchmarking Report: Klickraten vor und nach Training, 2025
  • IBM Cost of a Data Breach Report: Vorfallskosten und Einflussfaktoren, 2023 und 2025
  • Proofpoint State of the Phish: Nutzerverhalten und Awareness-Trends, 2024
  • SANS Security Awareness Report: Reifegradmodell und Best Practices, 2024/2025
  • BSI Lagebericht zur IT-Sicherheit in Deutschland: Bedrohungslage und Schwachstellen, 2025
  • Bitkom Wirtschaftsschutz-Studie: Schadensstatistik deutscher Unternehmen, 2025
  • Murre & Dros, PLOS One (2015): Replikation der Ebbinghaus-Vergessenskurve
  • ISACA: Empfehlungen zur Trainingsfrequenz
  • ENISA NIS360 (2024): Sektoranalyse des Awareness-Niveaus in der EU
Schnellcheck

Sind Sie von NIS2 betroffen?

Fünf kurze Fragen, die Auswertung erscheint sofort. Es wird nichts gespeichert.

Zum NIS2-Schnellcheck

Überzeugt? Dann legen Sie los.

Der kostenlose Selbsttest zeigt Ihnen in zwei Wochen, wie anfällig Ihre eigene Inbox ist. Für Ihr Team geht es ab 49 € pro Person los, einmalig und ohne Abo.

Kostenloser Selbsttest Preise ansehen
Blog

Aus meiner Praxis.

Angriffe erklärt statt beschrieben: wie konkrete Maschen funktionieren, was aktuell kursiert und was im Alltag wirklich hilft.

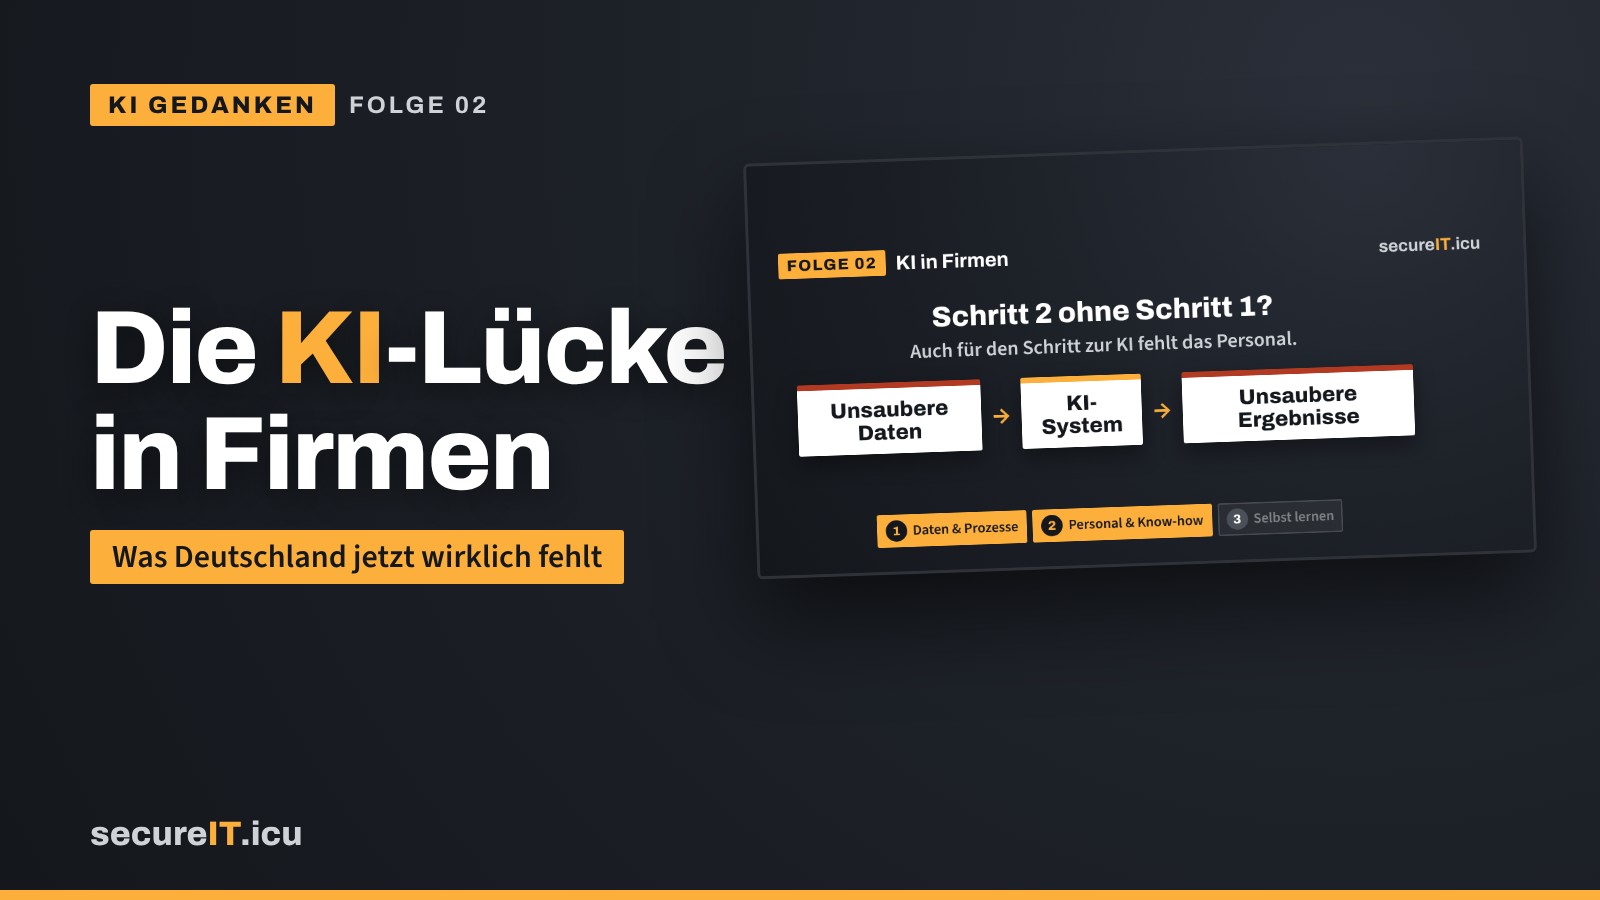
KI Gedanken – Folge 2: KI in Firmen

Firmen in Deutschland hinken bei KI hinterher – und das liegt nicht an der KI. Schon die Digitalisierung hängt, Daten sind nicht sauber klassifiziert, Prozesse nicht beschrieben. Dazu Datenschutz, NIS2 und der EU AI Act. Wer jetzt schnell ein KI-System auf unsaubere Daten setzt, macht alles nur schlimmer. Was es braucht: saubere Prozesse, Know-how und Menschen, die beides können. Studien...

Weiterlesen →
Informatikstudium · Teil 5/5

Mein Fazit: Da müssen wir rein, und zwar schnell. In Schulen, in Studienberufen, in Unternehmen, in staatlichen Einrichtungen, in der Gesetzgebung. Informatikstudium? Absolut okay, kann man heute noch machen, am besten mit Zusätzen Richtung KI. Und nebenher weiter qualifizieren, damit ihr wisst, wie man KI im Alltag sinnvoll einsetzt, über den Chat-Prompt und die Bachelorarbeit hinaus. T...

Weiterlesen →

Informatikstudium · Teil 4/5

„KI geht mich nichts an.“ Wo wollt ihr dann hin? Niemand zwingt euch, KI zu benutzen. Aber andere werden es tun: effizienter sein, mehr wissen, mehr Qualität liefern. Ohne KI hält man sich ein paar Tage über Wasser, nicht Jahre. Auswandern hilft nicht, KI ist kein lokales Thema. Und auch ein Börsencrash lässt die Technologie nicht verschwinden. Wir alle müssen lernen, damit umzugehen, es...

Weiterlesen →

Informatikstudium · Teil 3/5

Es gibt Menschen, die meinen, sie schreiben besseren Code als die KI. Da gehe ich nicht mit. Ich habe 20 Jahre programmiert und lasse meinen eigenen Code heute ohne Bedenken von KI-generiertem Code ablösen. Netzwerkprobleme, für die ich früher Wochen gebraucht habe, löst die KI mit dem Wissen aller Fachdisziplinen in Stunden, wenn nicht Minuten. Der Schlüssel: den Umgang mit KI richtig l...

Weiterlesen →

Informatikstudium · Teil 2/5

Informatik studieren und dann in den Beruf: schwierig, wenn man nicht die richtigen Ausbilder und die richtige Firma findet. Mein Vorschlag: Firmen gewinnen durch KI Zeit ihrer Experten. Diese Zeit gehört in den Nachwuchs: Ergebnisse, Ziele und Pläne gemeinsam besprechen, den Umgang mit den Tools beibringen. So werden aus jungen Leuten Experten, die mit KI arbeiten und die Ergebnisse bew...

Weiterlesen →

Informatikstudium · Teil 1/5

Lohnt sich ein Informatikstudium heute noch? Diese Frage stelle ich mir gerade selbst mit meinen Kindern. Vor 20 Jahren brauchte man das Wissen aus dem Studium jeden Tag. Heute macht die KI das Doing besser: Probleme untersuchen, programmieren. Meine Rolle ist, zu verstehen, zu überwachen und die richtigen Fragen zu stellen. Nur: Schule und Studium bereiten darauf kaum vor, und Firmen sc...

Weiterlesen →

Sicherheit am Arbeitsplatz – Folge 1: Hardware-Keylogger

Ein kleines Gerät zwischen Tastatur und PC – und jedes Passwort ist weg. Der Hardware-Keylogger ist legal zu kaufen, funkt per WLAN und wird vom Computer nicht erkannt. Folge 1 der Serie „Sicherheit am Arbeitsplatz“: So funktioniert der Angriff und so schützt du dich – am Arbeitsplatz, in der Schule und zu Hause. Mehr Schutz-Tipps: secureit.icu

Weiterlesen →

Fall nicht drauf rein – Folge 3: Der Kamera-Link

Ein Link, ein Klick auf „Zulassen“ – und deine Handy-Kamera schickt heimlich Fotos an einen Angreifer. Folge 3: Ich zeige die Masche, damit du sie erkennst und NICHT drauf reinfällst. Merk dir: unerwartete „Video“-Links nicht öffnen und einer Webseite niemals leichtfertig die Kamera erlauben. Teil das mit allen, die eh alles anklicken! Mehr Schutz-Tipps: secureit.icu

Weiterlesen →

Fall nicht drauf rein – Folge 2: Hallo Mama

„Hallo Mama, das ist meine neue Nummer“ – so beginnt eine der fiesesten WhatsApp-Maschen. Erst harmlos, dann dringend, dann geht’s ums Geld. Folge 2: So erkennst du den Trick und so schützt du deine Familie – mit einem Familien-Kennwort. Schick das deinen Eltern! Mehr Schutz-Tipps: secureit.icu

Weiterlesen →

In einer Stunde eingerichtet, in einer Woche geschult.

Konto kostenlos anlegen, Team eintragen, Kurs freischalten. Bezahlt wird erst beim Start. Lieber erst sehen, wie eine Test-Mail aussieht? Der Selbsttest ist kostenlos.

Team eintragen Erst selbst testen